domingo, 18 de outubro de 2026Informação em atualização contínua
Lupa LumSaúde e ciência observadas com cuidado

Assunto

tecnologia

Reportagens completas e atualizações organizadas neste acompanhamento.

Tecnologiahá 43 dias

Cientistas Descobriram um 35,000 -Múmia de gatos devorada com seus chupadores e garras ainda intatas

Congelado para 36,000 anos, um filhote de dentes de sabre ainda tem bigodes, garras e recursos fósseis nunca revelados. A pele marrom escuro ainda cobre a cabeça e a frente de um filhote de gato de dentes de sabre que morreu dezenas de milhares de anos atrás. Duas linhas de bigodes permanecem visíveis no seu lábio superior. As almofadas e garras curvadas acentuadamente nas patas dianteiras também sobreviveram,...
Tecnologiahá 43 dias

SanDisk surge 8%, Ganhos de micrones 5%: O ciclo de preços NAND ainda está acelerando?

As ações de memória estão crescendo em um vento frontal de salto de taxa que esmagou o resto do complexo de chips, e se essa divisão reflete um ciclo de preços durável ou um comércio excessivo é a questão que cada investidor NAND precisa responder antes da próxima semana. SNDK surgiu 8% no fluxo do setor em vez de notícias da empresa, estendendo um 555% Ejecutação YTD construída em $ 8.96 B em Q 4 receita e um...

Tecnologiahá 43 dias

Grupo de Gestão de Wellington LLP compra nova posição na Corporação de Materia $MTRN

Leia o Grupo de Gestão de Wellington LLP compra uma nova posição na Corporação Material $MTRN no Markets Daily Wellington Management Group LLP comprou uma nova participação na Corporação Material ( NYSE:MTRN – Relatório Livre ) durante o segundo trimestre, HoldingsChannel.com reporta. O fundo comprado 158,335 ações da empresa de materiais básicos, valorizadas em aproximadamente $ 47,087,000. Outros fundos hedge...

Tecnologiahá 43 dias

O cara compartilha sua transformação insana após perder 130 LBS em 8 Mês da dieta, caminhada e levantamento

Perder peso é frequentemente visto como um processo simples que acontece quando as pessoas fazem mais exercício e comem menos. O problema é que pode ser fisica e psicológicamente difícil para as pessoas reduzir magicamente, e é por isso que, quando o fazem, é importante comemorar. Um criador de conteúdo revelou que ele perdeu 130 libras em um ano e usou sua plataforma para compartilhar sua história, esperando que...

Tecnologiahá 43 dias

Nigel Farage diz que o Reino Unido ‘não quebrou nenhuma lei', pois os ajudantes se desistiram entre alegações

James Orr e Dan Jukes desistiram e o partido lançou uma investigação após alegações que violaram as regras de doação política. O líder da Reforma do Reino Unido Nigel Farage insistiu em ‘não acontecera nada ilegal. (P A) (Imagem: PA) > Nigel Farage negou que a Reforma do Reino Unido tivesse infringido quaisquer leis ou. tomou qualquer dinheiro indecente. O chefe da política do partido James Orr e o ajudante de...

Tecnologiahá 43 dias

UBS AM uma unidade de negócio distinta da UBS ASSET MANAGEMENT AMÉRICAS LLC tem $ 8.65 Milhares de milhões…

Leia UBS AM uma unidade de negócios distinta da UBS ASSET MANAGEMENT AMÉRICAS LLC tem $ 8.65 Billion Holdings em Eli Lilly e Companhia $LLY no Diário Política UBS AM uma unidade de negócios distinta da UBS ASSET MANAGEMENT AMÉRICAS LLC aumentou sua participação em Eli Lilly e Companhia ( NYSE:LLY – Relatório Livre ) por 1.9% durante o segundo trimestre, HoldingsChannel.com reporta. O investidor institucional de...

Tecnologiahá 43 dias

Rússia bombardeia Kyiv durante o dia e à noite

Os ataques de drone e mísseis russos no Kiev intensificaram- se, interrompendo a vida diária com sirenes de ataque aéreo constante. Anteriormente, esses ataques ocorreram principalmente à noite. Mas agora acontecem dia e noite. Ivan Datsiv, à esquerda, fala com um amigo no seu apartamento no dia seguinte ao ataque de um drone russo ao seu prédio em Kiev, quarta-feira, setembro. 2, 2026. O fumo sobe após um ataque...

Tecnologiahá 43 dias

Félix aumenta $ 200 Milhões de imigrantes latinos transformam o WhatsApp em um banco

Félix arrecadado $ 200 M, perto de um $ 1.4 Avaliação B com o aplicativo WhatsApp Money — um sinal de quantos bancos latinos ainda falham. Miami fintech F& eacute;lix confirmada em setembro. 1 que tinha fechado um $ 200 milhões de round de financiamento, um negócio vários pontos de venda descrevem como financiamento da série C que parece aproximadamente triplicar a avaliação da empresa para algum lugar próximo de...

Tecnologiahá 43 dias

Os preços do diesel americano atingiram um recorde alto, empurrando os custos de transporte para uma longa…

Diesel atingiu um novo preço recorde, subindo para uma média de $ 5.85 um galão pela primeira vez, enquanto a guerra do Irão interrompe o fluxo de combustível. CHICAGO (AP) — O diesel acertou um preço recorde nos EUA na sexta-feira, subindo para uma média de $ 5.85 um galão pela primeira vez como a guerra de seis meses com o Irão interrompe o fluxo mundial de combustível. Como o diesel é usado para muitas redes...

Tecnologiahá 43 dias

Moda Hong Kong oferece um aumento sensorial de energia urbana

HONG KONG, Set 4, 2026 – (ACN Newswire) – A Ásia é a moda extravagante anual CENTRESTAGE iniciado em 2 Setembro, seguido do altamente esperado Fashion Hong Kong Runway Show ontem à noite. O espetacular show apresentava a meticulosamente criada Primavera/Verão 2027 coleções de quatro marcas de moda locais proeminentes: 112 Mountainyam, ANGUS TSUI, ARTY: ACTIVE, e Z I D I. Tema:.Hong Kong Dopamine, este ano o...

Tecnologiahá 43 dias

Estes EUA Cidades estão recompensando drivers cuidadosos com menos luzes vermelhas

Para reduzir os acidentes de alta velocidade, o Albuquerque e Portland estão usando uma estratégia onde os sinais de tráfego são predefinidos até o veículo se aproximar. Os veículos param ao longo da Avenida Lead, onde os faróis são definidos para um limite de velocidade específico como parte do programa de sinal do. reposta no vermelho em Albuquerque, N. M., quarta- feira, agosto. 12, 2026. (Foto por Susan...

Tecnologiahá 43 dias

California. O escritório de acessabilidade de saúde reivindica poder para punir os hospitais sobre-gastados

Esta história foi originalmente publicada pela CalMatters. Inscreva- se para os seus boletim informativos. Ano após ano, os californianos assistem seus projetos de saúde aumentar mais rápido do que seus salários — para alguns, até o ponto em que os cuidados se tornam inacessíveis. Há quatro anos, o estado criou um escritório para conter essa tendência. Agora, o Escritório de Assequibilidade da Saúde da Califórnia...

Tecnologiahá 43 dias

Janmashtami 2026: 6 Filmes e séries que são um testamento para a aura divina de Shri Krishna

Durante gerações, o Senhor Krishna tem permanecido uma das figuras mais fascinantes na história indiana, inspirando cineastas e criadores de televisão para revisitar sua vida, ensinamentos e exploits lendários de diferentes maneiras. No entanto, a forma como Krishna é imaginado na tela mudou consideravelmente com cada geração.De sua infância maliciosa em Gokul e Vrindavan a seus ensinamentos divinos e encontros...

Tecnologiahá 43 dias

O engano de mudança climática está desvendando - O IPCC sinaliza a morte Knell

No último meio século, os americanos foram informados que as alterações climáticas não eram apenas um problema ambiental. Foi uma vinda... No último meio século, os americanos foram informados que as alterações climáticas não eram apenas um problema ambiental. Era um apocalipse vindouro. Foi- nos dado ultimatums. Foi- nos mostrado mapas das principais cidades que logo estariam debaixo d' água. Os Demagogos...

Tecnologiahá 43 dias

Nebraska não é estranho ao ícone dos direitos civis e das mulheres, Gloria Steinem, 92

O empurrão nacional para os direitos das mulheres ’s em 1970 s repetidamente trouxe o ícone feminista Gloria Steinem para Nebraska. Ela morreu quarta-feira com a idade 92. O editor executivo Ben Doody compartilha como alunos e professores podem obter assinaturas digitais gratuitas do Omaha World- Herald através do seu programa Notícias para Estudantes. Visite go.omaha.com/nfs para mais informações. O...

Tecnologiahá 43 dias

Os dados federais sobre direitos civis sobre estudantes estão finalmente fora. É diferente sob Trump

O Departamento de Educação reúne uma enorme parcela de dados sobre direitos civis sobre alunos de escolas públicas. Agora está disponível, mas é mais difícil de analisar do que no passado. Conheça o que você perdeu com o boletim de educação, enviado semanalmente. Um enorme monte de dados sobre os direitos civis dos estudantes americanos foi discretamente publicado nos EUA. O site do Departamento de Educação esta...

Tecnologiahá 43 dias

Quem é o dono da praia? Uma batalha aquecida se dá no Florida Panhandle

Depois de anos de luta por quem vai usar a praia, e onde, em Walton County, Florida, os defensores do uso público estão pedindo uma emenda constitucional do estado para resolver o assunto. SANTA ROSA BEACH, Fla. — Walton County jacta 26 Milhas de costa e é o lar das cidades de praia tony de Seaside, WaterColor e Alys Beach, ao longo da Rota Escénica do Estado 30 A. É conhecido por águas claras de esmeralda e...

Tecnologiahá 43 dias

O Grupo DHL fortalece suas capacidades de Ciências da Vida e Saúde em Singapura, reforçando a posição da…

As novas e expandidas instalações incluem o próximo Pharma Hub da DHL Supply Chain 2, DHL Global Forwarding's Singapore Coldchain Hub, e um SINGAPORE dedicado – Media OutReach Newswire – 4 Setembro 2026 – Após a abertura do seu Pharma Hub no ano passado, o Grupo DHL está reforçando ainda mais suas capacidades de Ciências da Vida e Saúde (LSHC) em Singapura através de uma série de investimentos que melhoram sua...

Tecnologiahá 43 dias

Novas canções irlandesas ouvirão esta semana

Confira algumas das nossas músicas irlandesas favoritas da última semana abaixo Depois de provocar uma nova oda para os trabalhadores durante o seu set de Picnic Elétrico na semana passada, The Mary Wallopers retornaram com ‘The Big Mixer (') – o último single do seu terceiro álbum, Paddywhackery, para fora de setembro 18. Produzido pelo Coral. James Skelly, a pista original reimagina baladas como ‘McAlpine's...

Tecnologiahá 43 dias

Câmaras de vigilância do flack tornam-se alvo da campanha de meio-medio como eleitores balk em empresas de…

Candidatos de ambos os partidos estão cada vez mais no ataque sobre câmeras de flack alimentadas por AI à medida que as eleições intermédias se aproximam. RICHMOND, Va. (AP) — Os candidatos ao governo do Wisconsin querem limitá- los, enquanto a Pensilvânia diz que eles suportam uma proibição. Um candidato do Congresso de Michigan os chamou...

Tecnologiahá 43 dias

Michigan lendo os resultados caem novamente. Superintendente do Estado: ‘Precisamos melhorar.

Os alunos de Michigan fizeram testes padronizados na primavera. Mas as notas de leitura diminuíram ligeiramente do ano anterior em todas as notas. Os escores de leitura da terceira série de Michigan continuaram a deslizar no estado dos testes padronizados mais recentes deste ano, mesmo quando as escolas começam a implementar reformas de leitura. Apenas 38.2% de estudantes de terceiro ano em Michigan são...

Tecnologiahá 43 dias

As cédulas de e-mail intermédios começam a ir para os eleitores, enquanto o litígio sobre a ordem Trump Ìs…

A votação do correio estadual para este ano as eleições intermédias estão a começar em meio a uma batalha legal do presidente Donald Trump. As eleições de meio- período iniciam sexta-feira em meio a uma batalha legal sobre o presidente Donald Trump. As tentativas de limitar a prática e crescente preocupação com o Serviço Postal mudam que alguns funcionários do estado culpam por um aumento nas cédulas rejeitadas....

Tecnologiahá 43 dias

É a primeira sexta- feira. Aqui está o que está acontecendo em torno do Condado de Boulder (guia de arte)

Aqui está o que está nas paredes das galerias da área em Boulder e Longmont. Boulder e Longmont vão organizar vários eventos de arte e criadores da primeira sexta- feira esta semana. North BoulderÕs NoBo Art District Primeira sexta-feira Art Walk é executado a partir de 6 para 9 p.m. ao longo da Broadway, no norte da cidade. O evento gratuito possui estúdios de artistas abertos, exibições rotativas no Centro de...

Tecnologiahá 43 dias

Inspetores de saúde encontram cozinheiros limpando narizes, não lavando as mãos, e não usando sapatos…

Leia sobre os recentes achados de inspeção de saúde em restaurantes em todo o Vale do Tennessee, incluindo violações e pontuações perfeitas. Fique informado sobre os padrões de segurança alimentar na área. Ao enviar este formulário, você concorda com os nossos Termos de Uso e Política de Privacidade. "); }); Saltar para o conteúdo principal Você tem permissão para editar este artigo. Editar Fechar Facebook...

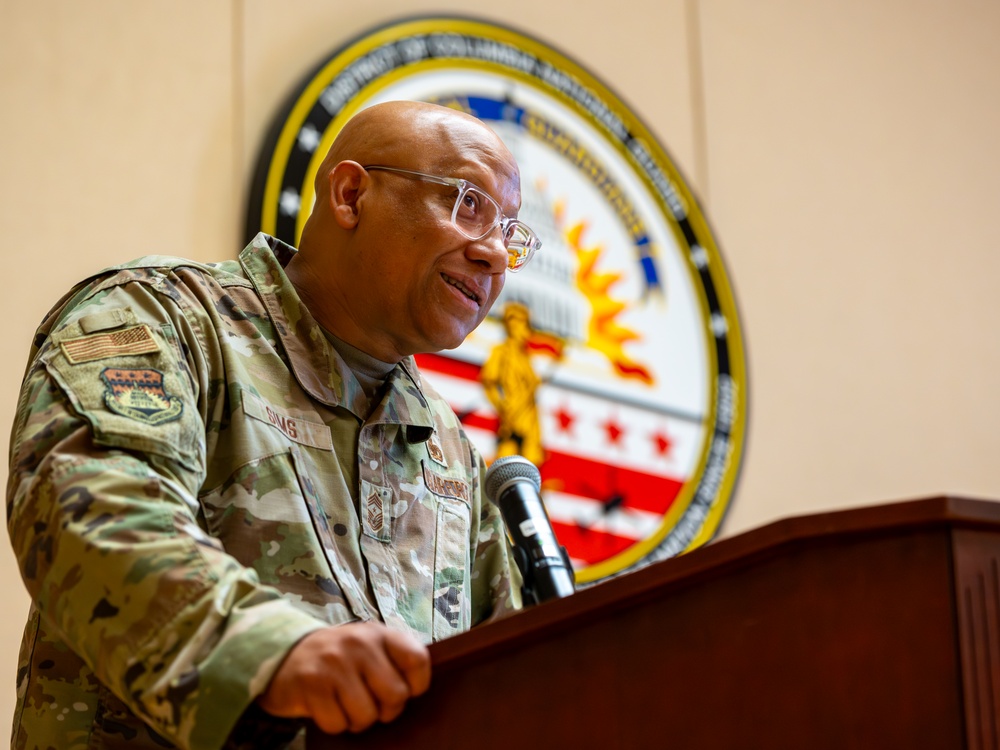
Imagem relacionada à notícia: DC Air Guard Nacional Transições Chefe de Comando
Tecnologiahá 45 dias

DC Air Guard Nacional Transições Chefe de Comando

Este conteúdo foi publicado originalmente em 10 de novembro de 2025. EUA Chefe da Força Aérea Mestre Sgt. Anthony D. Sims assumiu a responsabilidade como chefe de comando do Estado da Guarda Nacional do Distrito de Columbia Air, dos EUA. Chefe da Força Aérea Mestre Sgt. Sean M. Larson durante uma cerimônia de mudança de responsabilidade no D.C. Armory Nov. 9, 2025..Hoje, nos reunimos para uma ocasião significativa.

Tecnologiahá 45 dias

C 3 Os líderes do BM acolhem delegação japonesa, discutem a integração da rede de baterias DAF

Este conteúdo foi publicado originalmente em 17 de novembro de 2025. HANSCOM AIR FORCE BASE, Mass. -- A integração sem problemas de tecnologias entre os EUA e seus aliados é primordial para prevalecer ou desencorajar o próximo conflito maior. Para promover essa interoperabilidade, os delegados da Força de Auto- Defesa Aérea do Japão encontraram- se com líderes do Departamento da Força Aérea Escritório Executivo do.

Tecnologiahá 45 dias

Fort Stewart-Hunter Army Equipe de Assuntos Públicos do Aeródromo reconhecido por excelência, campanha de mídia digital ganha as maiores honras

Este conteúdo foi publicado originalmente em 5 de fevereiro de 2026. Fort Stewart-Hunter Army Airfield Public Affairs capturou a maior honra para a Campanha de Mídia Digital do Ano e adicionou mais nove prêmios em todo o 2025 IMCOM Comunicações e Comando do Material do Exército David G. Concursos de assuntos públicos Harris. IMCOM e AMC anunciaram os vencedores para o 2025 Maj. Gên. Keith L. Concurso de Prémios de.

Tecnologiahá 45 dias

Engenheiros Navales melhoram a margem táctica da frota submarina com modernização interna

Este conteúdo foi publicado originalmente em 5 de fevereiro de 2026. NORFOLK, Va – Uma equipe dedicada de engenheiros e técnicos do Centro Regional de Manutenção do Atlântico Médio (MARMC) Submarino Sistemas rebocados Branch (Code) 274 ) está melhorando as capacidades operacionais da frota da Marinha, construindo e instalando um novo sistema de controle crítico. Funcionando como uma equipe de instalação de.

Tecnologiahá 45 dias

Novo aplicativo móvel conecta a NSA Naples Community

Este conteúdo foi publicado originalmente em 11 de fevereiro de 2026. NÁPLES, Itália – EUA Atividade de Suporte Naval (NSA) Nápoles lançou oficialmente o aplicativo móvel NSA Nápoles Itália, uma plataforma digital projetada para agilizar o acesso aos recursos básicos, orientação de emergência, eventos e contatos essenciais para membros do serviço, famílias e civis estacionados na área de Nápoles. O aplicativo, agora.

Tecnologiahá 45 dias

Brigada Espartana foca no futuro

Este conteúdo foi publicado originalmente em 25 de fevereiro de 2026. FORT STEWART, Ga. — O 3 a rd Divisão de Infantaria está garantindo que seus soldados façam mais do que apenas adquirir e testar em campo novos equipamentos — eles estão construindo as habilidades e mentalidade para empregar eficazmente novas tecnologias para resolver problemas e ganhar no campo de batalha do futuro. Esta mentalidade inovadora e de.

Tecnologiahá 45 dias

Parceria enfatiza a cultura através dos automóveis

Este conteúdo foi publicado originalmente em 10 de março de 2026. PORT HUENEME, Calif. — Destacando a rica cultura da Califórnia, a comunidade de carros de baixo nível, os EUA. Museu Seabee será anfitrião de sua primeira exposição de carros em cooperação com a Instituição Smithsonian de 10 A.m. para 4 p.m. Março 28, 2026. O evento faz parte da exposição itinerante da Instituição Smithsonian, "Lowrider Culture in the.

Tecnologiahá 45 dias

Levedor aéreo do mês - Sgt do Staff. Briona Brown

Este conteúdo foi publicado originalmente em 12 de março de 2026. . Cuide do humano, e o aviador irá seguir.. Para o Sgt do Staff. Briona Brown, essa crença é mais do que conselho de liderança, é um princípio moldado pela experiência.. A maior coisa é sempre cuidar do humano, disse Brown.. O aviador sobreviverá. Na maioria das vezes, o Airman irá exceder se você realmente cuidar do humano. 603 Esquadrão de.

Tecnologiahá 45 dias

Caminhos para o Progresso: Abordagem inovadora do Departamento Militar do Oregon para os Desafios de Luta contra a Guerra

Este conteúdo foi publicado originalmente em 27 de março de 2026. O sucesso na Profissão de Armas exige mais do que tropas de elite e equipamentos de ponta. Ele exige uma gestão eficaz das necessidades em evolução e tomar decisões informadas de programas para transformar ideias em resultados tangíveis. No Departamento Militar do Oregon 2026 Inovação Cúpula, líderes militares, agências parceiras, instrutores.

Tecnologiahá 45 dias

Open house fornece aos alunos gateway para estudos de engenharia de armamentos

Este conteúdo foi publicado originalmente em 30 de março de 2026. Por Tyler Barth PICATINY ARSENAL, N.J. - A Escola de Pós-Graduação do Armamento (AGS) recebeu os alunos e os aspirantes de graduação em uma casa aberta na sexta-feira, março 6 para uma discussão sobre os benefícios de se seguir um diploma em engenharia de armamentos. O currículo, compromissos de tempo e processo de aplicação do programa, que tem.

Tecnologiahá 45 dias

A Evolução dos Programas de Sistemas Estratégicos Através 70 anos

Este conteúdo foi publicado originalmente em 9 de abril de 2026. Quando os Programas de Sistemas Estratégicos Executivos de Aquisição de Portfolio (SSP) foram estabelecidos em 1955 a pedido do Presidente Dwight D. Eisenhower, um desafio sem precedentes foi atribuído ao comando da Marinha: trabalhar com os EUA. Exército para hospedar o míssil Júpiter em uma nave da Marinha. Após um ano de trabalho sobre tecnologia de.

Tecnologiahá 45 dias

VMFA- 251 pioneiros novos F- 35 táticas de comunicação no WTI

Este conteúdo foi publicado originalmente em 13 de abril de 2026. MARINE CORPS AIR STATION Yuma, Ariz. - Marinhas com Esquadrão de Ataque de Combate Marinho (VMFA) 251 F- avançado 35 e outras operações terrestres de asas fixas, integrando capacidades de comunicação e interoperabilidade digital melhoradas. Eles demonstraram estes avanços durante o curso de Instrutores de Armas e Táticas 2 - 26 no Esquadrão de Armas e.

Tecnologiahá 45 dias

CECOM ASIC liderando a carga em soluções de baixo código para o exército

Este conteúdo foi publicado originalmente em 20 de abril de 2026. por Scott Hochenberg O Exército está adotando soluções de código baixo para desenvolver e implantar rapidamente aplicativos com mínima codificação manual, resultando em tempo de produção mais rápido, custos menores e maior agilidade em responder às necessidades de missão em mudança. Este turno simplifica processos, melhora a eficiência operacional e.

Tecnologiahá 45 dias

Balikatan 2026: Forças Armadas das Filipinas hospedam o primeiro simpósio de exercício conjunto senior inscrito

Este conteúdo foi publicado originalmente em 27 de abril de 2026. CAMP AGUINALDO, Quezon City, Filipinas– Como parte do exercício Balikatan 2026, líderes sênior recrutados das Forças Armadas das Filipinas acolheram o primeiro Simpósio Sênior Alistado, junto com líderes sênior recrutados das Filipinas, Estados Unidos, Austrália, Japão, Nova Zelândia, Canadá e França no Camp Aguinaldo, Abril 25 - 27. O simpósio.

Tecnologiahá 45 dias

CMSAF Wolfe enfatiza a disponibilidade, modernização e aviadores e famílias durante a chamada All-Call da AFB da Hill

Este conteúdo foi publicado originalmente em 1 de maio de 2026. HILL AIR FORCE BASE, Utah -- Como parte de uma turnê de quatro dias para rever operações críticas à missão em todo o estado, o líder do primeiro recrutamento da Força Aérea, o Chefe-Sargento-Chefe da Força Aérea David Wolfe, realizou um maio 1 chamada completa na Base da Força Aérea de Hill. Falando com um hangar lotado de pessoal da Força Total, ele.

Tecnologiahá 45 dias

Destaque Soldado - Spc. Perry Solinski

Este conteúdo foi publicado originalmente em 13 de maio de 2026. Para o Spc. Perry Solinski excelência é um não negociable e uma mentalidade. Servindo como especialista em sistemas de suporte de sinais, ele atualmente suporta a equipe da Força Tarefa Conjunta-Distrito do Comando Columbia como seu operador de telefone de rádio enquanto também serve como um especialista de rede táctica de sinais no 260 a Brigada de.

TecnologiaPerfil

Administrador da NASA Jared Isaacman visita o KSC

Este conteúdo foi publicado originalmente em 13 de janeiro de 2026. Sean їStroker ї Gustafson, piloto, está na cabine de uma F- Northrop 5 Aviões Tiger II na NASA. Kennedy Space Center na Flórida na terça-feira, Jan. 13, 2026. Como o novo 15 o administrador da agência, Jared Isaacman criou um programa de viagem para reconhecer e recompensar os membros da força de trabalho pela sua dedicação para realizar as.

TecnologiaPerfil

PC- 12 e T- 34 Aviões chegando à NASA Armstrong

Este conteúdo foi publicado originalmente em 14 de fevereiro de 2026. Um T- NASA 34 aeronave, número de cauda 602, chegou ao Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, em fevereiro. 14, 2026. Este avião foi pilotado do Centro de Pesquisa Glenn da NASA em Cleveland, para a NASA Armstrong, para ser avaliado para ser utilizado como uma plataforma de pesquisa de voo e treinamento de piloto para o centro.

TecnologiaPerfil

jsc 2026 m 000037 _Conhecer_Roscosmos_Cosmonaut_Andrey_Fedyaev_Crew- 12 _Missão_Especialista_SOCIAL

Este conteúdo foi publicado originalmente em 17 de fevereiro de 2026. O cosmonauta Roscosmos Andrey Fedyaev é um especialista em missão para a NASAs SpaceX Crew- 12 missão. Este é o seu segundo voo espacial. Ao chegar à Estação Espacial Internacional, ele irá participar da Expedição 74 / 75, iniciando uma expedição científica de longa duração a bordo do laboratório em órbita. Ele foi selecionado como um cosmonauta.

TecnologiaPerfil

NASA Ìs X- 59 Durante o teste de execução do motor

Este conteúdo foi publicado originalmente em 12 de março de 2026. NASA Ìs X- 59 Aviões de pesquisa supersônicos silenciosos estão em uma rampa de concreto no Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, com ondas de calor visíveis e vindo do seu escape do motor durante os testes de execução do motor. A aeronave é vista por trás e ligeiramente para o lado sob um céu azul claro, com o logotipo da NASA.

TecnologiaPerfil

A nave espacial de carga Cygnus XL é fotografada nas aderências do Canadarm 2 Braço robótico

Este conteúdo foi publicado originalmente em 13 de abril de 2026. iss 074 e 0458279 (Abril) 13, 2026 ) --- Northrop Grumman's Cygnus XL, nave espacial de carga, carregando 11,000 libras de novos experimentos científicos, hardware de laboratório e suprimentos da tripulação, são retratados nas aderências do Canadarm 2 braço robótico após a sua captura na Estação Espacial Internacional. Crédito: NASA

TecnologiaPerfil

Lançamento do Estudante NASA 2026

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Câmbio 600 estudantes do ensino médio, do ensino médio e da faculdade de toda a nação lançaram 30 Foguetes de alta potência ao norte do Centro de Voo Espacial Marshall da NASA em Huntsville, Alabama. Este ano marcou o 26 o aniversário da competição. Para competir, os alunos seguem o ciclo de vida do projeto de engenharia da NASA passando por uma série.

Tecnologiahá 45 dias

Unidade de serviços melhorada e otimizada $ 39 Redução de custos M

Este conteúdo foi publicado originalmente em 15 de maio de 2026. CHIÈVRES AIR BASE, Bélgica — EUA Army Garrison Benelux (USAG Benelux) está usando uma abordagem baseada em dados para validar e atender melhor as necessidades da sua comunidade, aplicando uma nova abordagem centrada na inovação ao seu processo de aquisição e fornecedor. A nova abordagem permite que a tecnologia emergente e as inovações estejam no.

TecnologiaPerfil

O astronauta da NASA Jack Hathaway troca hardware para suportar um estudo de biotecnologia

Este conteúdo foi publicado originalmente em 19 de maio de 2026. iss 074 e 0591312 (Maio) 19, 2026 ) --- Astronauta da NASA e Expedição 74 o engenheiro de voo Jack Hathaway trabalha dentro do módulo Harmony da Estação Espacial Internacional, trocando hardware dentro do Processador de Experimento Espacial Avançado‐ 2 para apoiar um estudo biotecnológico que explore a síntese de compostos farmacêuticos. A.

TecnologiaPerfil

A astronauta da NASA Jessica Meir é fotografada durante um passeio espacial

Este conteúdo foi publicado originalmente em 30 de junho de 2026. iss 074 e 0789923 (Junho) 30, 2026 ) --- Astronauta da NASA e Expedição 74 a engenheiro de voo Jessica Meir é fotografada fora da Estação Espacial Internacional durante uma sete horas e... 20 -minuto caminhada espacial para substituir uma articulação de pulso com mau funcionamento no Canadarm 2 Braço robótico. Crédito: NASA/Chris Williams

Tecnologiahá 46 dias

Fort McCoy abre uma nova microresistência para reforçar a resiliência energética no Portão Principal

Este conteúdo foi publicado originalmente em 20 de maio de 2026. Líderes do Fort McCoy, parceiros comunitários e convidados distinguidos reuniram-se em maio 19 para uma cerimônia de corte de fitas celebrando a abertura oficial da instalação. 1.4 milhões de portão principal Microgrid com o Projeto de Bateria de Backup, um grande investimento na resiliência da instalação, prontidão e modernização da energia. O.

Tecnologiahá 46 dias

USASA-Meade ganha brigada e divisão CY 25 / 26 Prêmio de Excelência de Suprimento

Este conteúdo foi publicado originalmente em 24 de maio de 2026. MÉDIO FORT, MD.- Os EUA Seção de fornecimento de Atividade- Meade do Sinal do Exército (USASA- Meade), liderada pelo Sgt. José F. Hernández Cartagena, demonstra dedicação logística ao ganhar o Ano Calendário (CY) 2025 e 2026 Prêmio de Excelência de Suprimento tanto a nível da brigada como da divisão, e agora irá competir no nível final, EUA. Comando de.

Tecnologiahá 46 dias

Pai. Guarda inicia o programa de treinamento ‘Drone Dominiance.

Este conteúdo foi publicado originalmente em 5 de junho de 2026. GAP DO FORTE INDIANTOWN, Pai. – Há muito buzz no Fort Indiantown Gap agora mesmo. Algumas delas estão literalmente vindo dos numerosos sistemas de aeronaves não tripuladas – comumente conhecidos como drones – que estão sobrevoando a instalação. Muito está figurativamente em torno de um novo programa de treinamento de drones que começou esta semana.

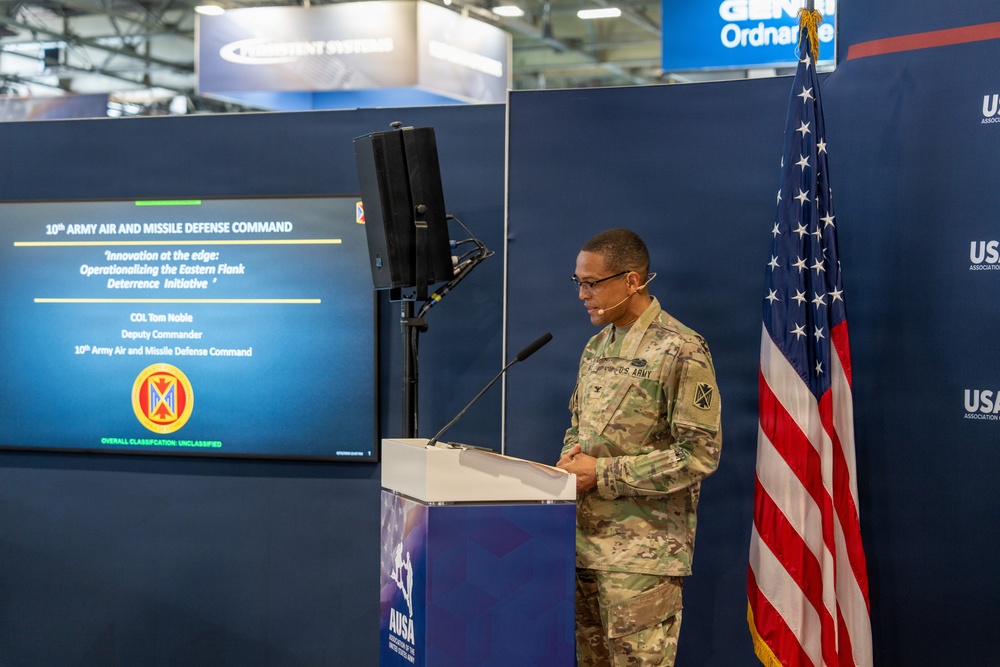
Imagem relacionada à notícia: EUA Os defensores do ar do exército na Europa falam sobre a Iniciativa de Deterrência do Flanco Oriental e a inovação no Eurosatory 2026
Tecnologiahá 46 dias

EUA Os defensores do ar do exército na Europa falam sobre a Iniciativa de Deterrência do Flanco Oriental e a inovação no Eurosatory 2026

Este conteúdo foi publicado originalmente em 14 de junho de 2026. PARIS — EUA A defesa aérea do exército 10 o Comando de Defesa do Aéreo e Mísseis do Exército destacou a Iniciativa de Deterrência do Flanco Oriental e a necessidade de inovação militar mais rápida durante uma apresentação na Associação do Esquadrão do Exército dos Estados Unidos no dia de abertura do Eurosatory 2026. EUA Col. do Exército Tom Noble.

Imagem relacionada à notícia: Centro de Armamentos A cultura de defeito zero abraça Agile e outras abordagens modernas de desenvolvimento de software
Tecnologiahá 46 dias

Centro de Armamentos A cultura de defeito zero abraça Agile e outras abordagens modernas de desenvolvimento de software

Este conteúdo foi publicado originalmente em 6 de julho de 2026. Por Ross Arnold, Maj. Johnathon Hardin, Marc Federico, Julia Gustafson, Christopher Fuller, David Bowlby PICATINY RSENAL, N.J. - Os EUA O Centro de Armamentos do Comando de Desenvolvimento de Capacidades de Combate do Exército (DEVCOM) tornou-se o nexo para sistemas de software críticos de segurança de ponta que oferecem vantagens no campo de batalha.

Imagem relacionada à notícia: Do Executivo de Aquisições do Exército: O Direito de Integrar
Tecnologiahá 46 dias

Do Executivo de Aquisições do Exército: O Direito de Integrar

Este conteúdo foi publicado originalmente em 9 de julho de 2026. por Brent G. Ingraham O caráter da guerra está mudando a um ritmo poucas instituições foram projetadas para combinar. As ameaças são mais baratas, mais rápidas e mais numerosas. A tecnologia que uma vez levou décadas para madurar evolui agora em meses. Nossos adversários sabem disso e estão se adaptando em conformidade. No outono passado, o Exército.

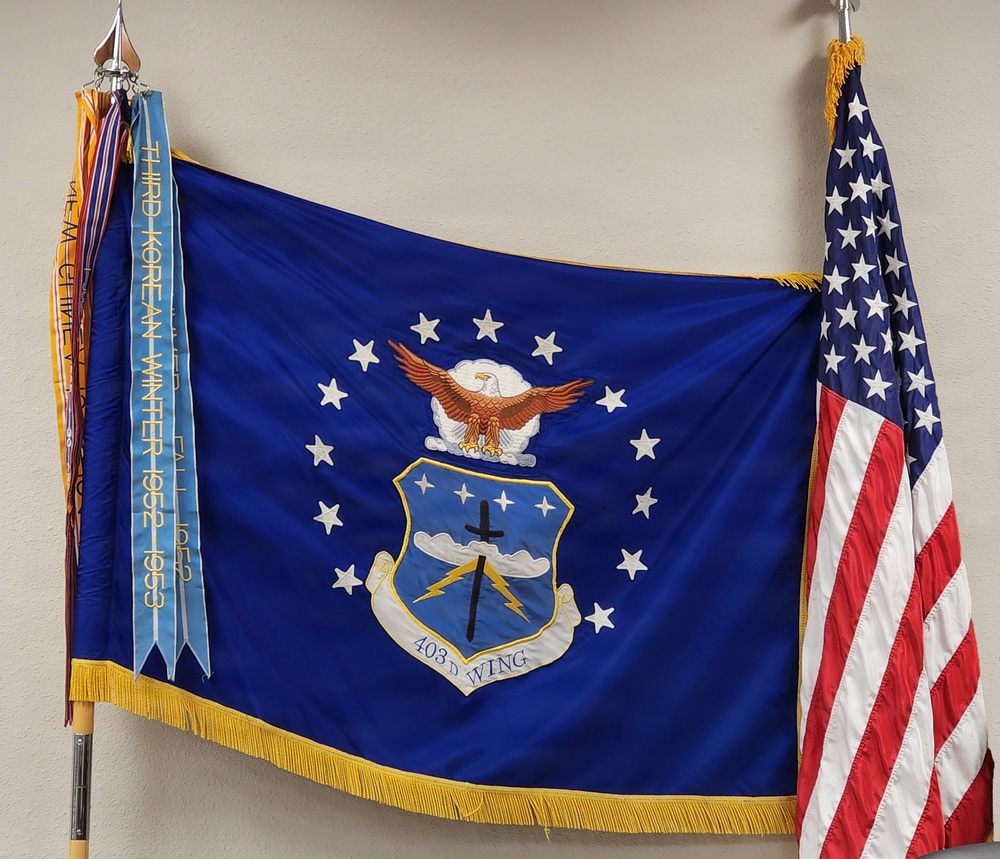
Imagem relacionada à notícia: 403 a ala rd honra o legado de transporte aéreo da Guerra da Coreia no Dia do Armistício dos Veteranos da Guerra da Coreia
Tecnologiahá 46 dias

403 a ala rd honra o legado de transporte aéreo da Guerra da Coreia no Dia do Armistício dos Veteranos da Guerra da Coreia

Este conteúdo foi publicado originalmente em 21 de julho de 2026. Como os Estados Unidos refletem sobre 250 anos da história americana, a herança militar da nação é definida pelos sacrifícios feitos ao longo das gerações - dos campos de batalha da Revolução aos conflitos globais da 20 século. Para honrar este legado, a nação faz uma pausa a cada julho 27 para observar o Dia do Armistício dos Veteranos da Guerra da.

Tecnologiahá 46 dias

CECOM SEC lidera a implementação de Zero Trust

Este conteúdo foi publicado originalmente em 24 de abril de 2025. Numa época em que o governo dos EUA reforça estratégias para proteger dados críticos das ações exploradoras dos atacantes de estados-nação e não-nação-estado, o Exército confia continuamente em especialistas de topo para implementar novas estratégias. E no mundo digital de hoje, os ciberataques estão se tornando mais sofisticados e difundidos. Para.

Tecnologiahá 46 dias

Olho à Inovação: O estaleiro naval Norfolk lidera a carga por radiografia computadorizada e radiografia digital para a Marinha

Este conteúdo foi publicado originalmente em 3 de agosto de 2026. Já esteve no escritório do dentista e recebeu um raio-X da sua boca? Eles utilizam placas e equipamento útil para gerar uma imagem digital rápida dos seus dentes para ser avaliado num piscar de olhos. Parece uma ferramenta bastante padrão para esta era de transformação digital, mas é difícil acreditar que tais tecnologias ainda estão na infância.

Tecnologiahá 46 dias

DCMA acelera o processo Lista Azul

Este conteúdo foi publicado originalmente em 27 de julho de 2026. MANCHESTER, N.H. – Com o rápido desenvolvimento e integração de sistemas não tripulados nos inventários e formações dos guerreiros da América em curso, validar o maior número de fontes possíveis permanece uma alta prioridade para o Departamento de Guerra. Agência de Gerenciamento de Contratos de Defesa.Systems- Experimental contract management office.

Tecnologiahá 46 dias

Col. Werner 673 d Base Aérea Primeira chamada completa

Este conteúdo foi publicado originalmente em 5 de agosto de 2026. BASE CONJUNTA ELMENDORF-RICHARDSON, Alasca -- Seguindo o 673 d Ala da Base Aérea 2 prêmios do nd trimestre, EUA Aeronáutica Col. Daniel C. Werner, 673 d Comandante do ABW, realizou a primeira chamada com o pessoal da base no Teatro Talkeetna na Base Comum Elmendorf-Richardson, Alasca, Julho 31. Como o novo comandante da asa, o Werner usou seu primeiro.

Tecnologiahá 46 dias

Chapelano que inspirou o podcast da escola vocacional retorna como seu convidado

Este conteúdo foi publicado originalmente em 19 de agosto de 2026. SALEM, Ore. — Cappellão (Col.) Jacob Scott, capelão da Guarda Nacional do Oregon, juntou- se ao diretor assistente do Centro de Educação Técnica da Carreira James Webber em agosto. 19, 2026, para gravar um episódio de "CTEC On Air", podcast da escola dirigido por alunos. A visita fechou um loop que começou em fevereiro 2025, quando Scott falou com o.

Tecnologiahá 46 dias

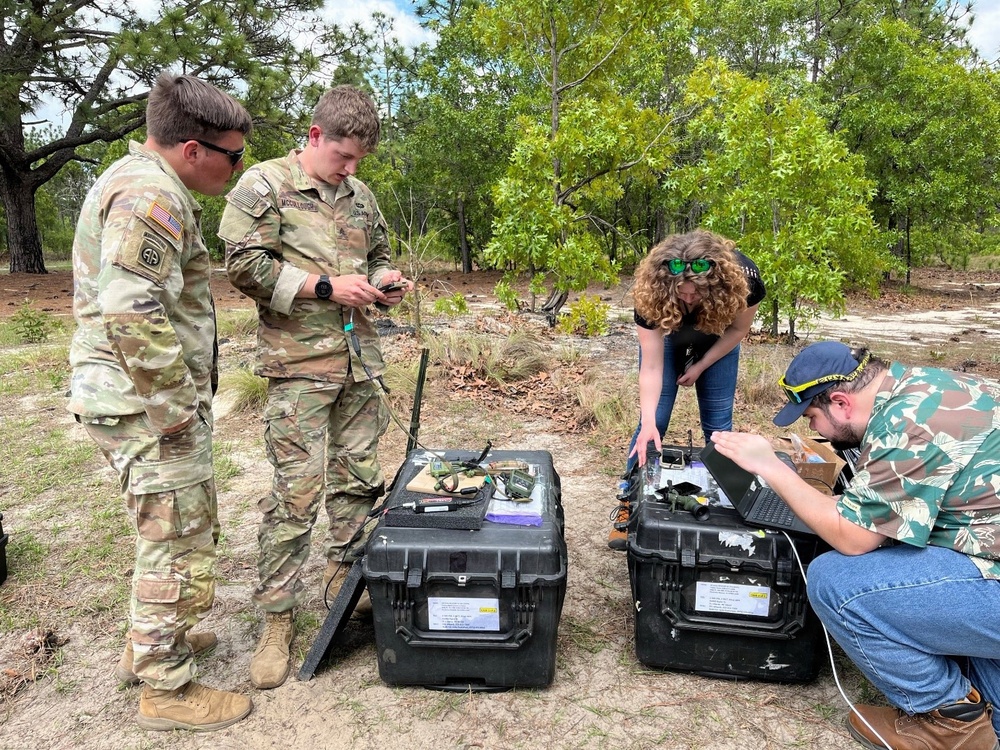
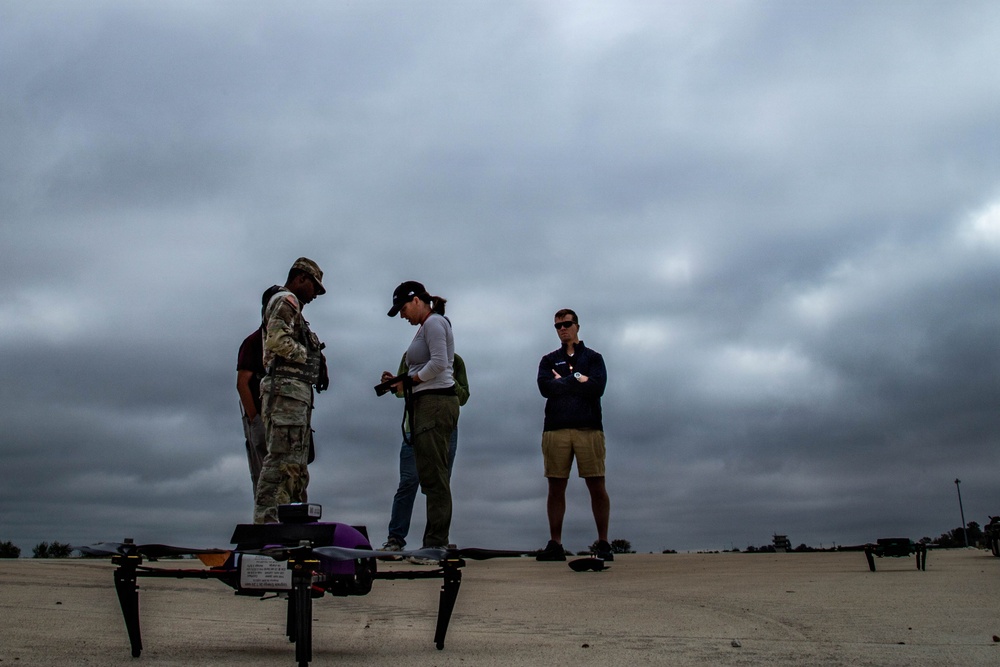
Soldados da Reserva do Exército melhoram a missão da Lista Azul no ‘Jogo de Drones (')

Este conteúdo foi publicado originalmente em 10 de agosto de 2026. EDWARDS AIR FORCE BASE, Calif.– Enquanto o teste e a competição cabeça a cabeça de novas plataformas de drones e contra- drones tomou o centro durante o evento Defense Contract Management Agency..Jogo de Drones, os dados agregados obtidos fornecerão insights chave sobre este domínio emergente de guerra. Dois soldados da Reserva do Exército que.

Tecnologiahá 46 dias

Passando a lanterna: o Comandante Adjunto da Brigada de Recrutamento do Exército Administra juramentos ao Filho

Este conteúdo foi publicado originalmente em 24 de agosto de 2026. O juramento de inclusão é mais do que um voto de se juntar ao Exército. Para a maioria dos soldados, também é um símbolo do seu compromisso profundamente pessoal com os Estados Unidos. Com mais do que 26 anos de serviço militar e uma fundação construída no Morehouse College, Tenente. Col. Timothy Patterson, Comandante Adjunto dos EUA Exército 3 rd.

Tecnologiahá 46 dias

O Eglin estandariza pedidos de assuntos públicos através do portal online

Este conteúdo foi publicado originalmente em 25 de agosto de 2026. EGLIN AIR FORCE BASE, Fla. — O Eglin tem pedido de suporte aos assuntos públicos totalmente transicionado para o Portal de Produtividade dos Assuntos Públicos para agilizar o serviço ao cliente e melhorar o suporte à missão em toda a Ala. P 3 é o sistema oficial do Departamento da Força Aérea online usado para gerenciar e acompanhar pedidos de.

Imagem relacionada à notícia: Os refugiados do TikTok podem encontrar um lar nas mídias sociais chinesas Xiaohongshu?
Tecnologiahá 46 dias

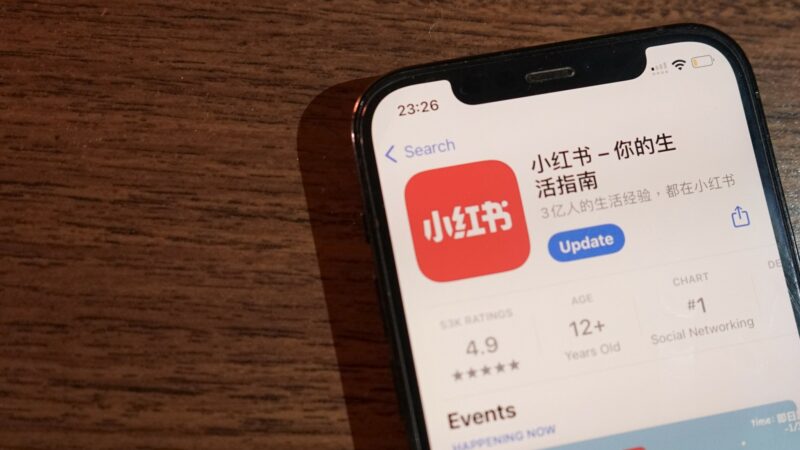
Os refugiados do TikTok podem encontrar um lar nas mídias sociais chinesas Xiaohongshu?

Este conteúdo foi publicado originalmente em 16 de janeiro de 2025. Imagem por inmediahk via Flickr. CC BY-NC-África do Sul 2.0. Dezenas de milhares de TikTokers se juntaram ao Xiaohongshu, também conhecido como Rednote, uma plataforma popular de mídia social chinesa como o Instagram, dias antes do governo dos EUA. 19, 2025. O decreto, assinado pela administração da Biden em abril 2024, requer que a empresa-mãe.

Imagem relacionada à notícia: O impacto no continente africano do Meta destroçando seu programa de verificação de fatos
Tecnologiahá 46 dias

O impacto no continente africano do Meta destroçando seu programa de verificação de fatos

Este conteúdo foi publicado originalmente em 21 de fevereiro de 2025. Captura de tela do vídeo. Centro treina jornalistas NAN em verificação de fatos, verificação digital. na Agência de Notícias do Canal YouTube da Nigéria. Uso justo. A remoção da verificação de fatos no Meta, dono das plataformas de mídia social Facebook e Instagram, irá impactar significativamente o trabalho dos profissionais comprometidos com o.

Imagem relacionada à notícia: Reportando quando a internet escura: Como os jornalistas encontram soluções quando cortados
Tecnologiahá 46 dias

Reportando quando a internet escura: Como os jornalistas encontram soluções quando cortados

Este conteúdo foi publicado originalmente em 19 de maio de 2026. Imagem do iMEdD, usada com permissão. Este artigo de Elli Kostika, Katerina Vousina e Kelly Kiki é um trecho de uma peça mais longa, publicado pela primeira vez em março 18, 2026, pela organização sem fins lucrativos de jornalismo Incubador para Educação e Desenvolvimento de Mídia (iMEdD). Este trecho é publicado no Global Voices, com permissão. Foi.

Tecnologiahá 46 dias

CVE-2026-39884: mcp- server- Kubernetes é um servidor de Protocolo de Contexto Modelo para…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. mcp- server- Kubernetes é um servidor de Protocolo de Contexto Modelo para gestão de clusters do Kubernetes. Versão 3.4.0 e anterior contêm uma vulnerabilidade de injeção de argumentos na ferramenta port_forward no src/ tools/port_forward.ts, onde um comando kubectl é construído através de concatenação de string com entrada controlada pelo usuário e.

Tecnologiahá 46 dias

CVE-2026-5617: O plug-in Login como usuário para WordPress é vulnerável à Escalação Privilege…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. O plug-in Login como usuário para WordPress é vulnerável à Escalação Privilege em todas as versões até, inclusive, 1.0.3. Isto se deve à função handle_return_to_admin() confiando em um cookie controlado pelo cliente (oclaup_ original_admin) para determinar qual usuário deve autenticar como, sem qualquer verificação do lado do servidor que o valor do.

Tecnologiahá 46 dias

CVE-2026-0827: Durante uma avaliação de segurança interna, foi descoberta uma potencial…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Durante uma avaliação de segurança interna, foi descoberta uma potencial vulnerabilidade no Lenovo Diagnostics e no HardwareScanAddin usado no Lenovo Vantage que, durante a instalação ou quando se utiliza a digitalização de hardware, poderia permitir que um usuário local autenticado executasse uma gravação arbitrária de arquivos com privilégios.

Tecnologiahá 46 dias

CVE-2026-20184: Uma vulnerabilidade na integração de um único login (SSO) com o Hub de Controle…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Uma vulnerabilidade na integração de um único login (SSO) com o Hub de Controle nos Serviços Webex do Cisco poderia ter permitido que um atacante remoto não autêntico se personificasse como qualquer usuário dentro do serviço. Esta vulnerabilidade existiu por causa da validação inadequada do certificado. Antes desta vulnerabilidade ser abordada, um.

Tecnologiahá 46 dias

CVE-2026-33877: O ApostropheCMS é um sistema de gerenciamento de conteúdo de código aberto.js

Este conteúdo foi publicado originalmente em 15 de abril de 2026. O ApostropheCMS é um sistema de gerenciamento de conteúdo de código aberto.js. Versão 4.28.0 e anterior contêm uma vulnerabilidade de canal lateral de temporização no objetivo de reset de senha (/api/v) 1 /@ apostrophecms/ login/ reset- request) que permite a enumeração de nome de usuário e e- mail não autenticados. Quando um usuário não é encontrado.

Tecnologiahá 46 dias

CVE-2026-6361: Desbordamento de buffers de heap em PDFium no Google Chrome no Windows antes do…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Desbordamento de buffers de heap em PDFium no Google Chrome no Windows antes do 147.0.7727.101 Permitiu que um atacante remoto que convenceu um usuário a engajar gestos específicos de interface de usuário executar código arbitrário dentro de uma caixa de areia através de um arquivo PDF criado. (Severidade de segurança do cromo: Alto)

Tecnologiahá 46 dias

CVE-2026-40504: Creolabs Gravidade antes 0.9.6 contém uma vulnerabilidade de sobrecarga de…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. Creolabs Gravidade antes 0.9.6 contém uma vulnerabilidade de sobrecarga de buffers na função gravity_vm_exec que permite aos atacantes escrever memória fora de limites criando scripts com muitos caracteres literais de string no âmbito global. Os atacantes podem explorar limites insuficientes verificando o gravety_fiber_reassign() para corromper.

Tecnologiahá 46 dias

CVE-2026-1620: O plug-in Livemesh para Elementor para WordPress é vulnerável à inclusão de…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. O plug-in Livemesh para Elementor para WordPress é vulnerável à inclusão de arquivos locais em todas as versões até, e incluindo, 9.0. Isto se deve à falta de sanidade do parâmetro nome do modelo na função `lae_get_ template_part()`, que usa uma abordagem inadequada `str_ replace()` que pode ser evitada usando padrões de travessia do diretório.

Tecnologiahá 46 dias

CVE-2026-35469: spdystream é uma biblioteca Go para multiplexing streams sobre conexões SPDY

Este conteúdo foi publicado originalmente em 16 de abril de 2026. spdystream é uma biblioteca Go para multiplexing streams sobre conexões SPDY. Em versões 0.5.0 e abaixo, o SPDY/ 3 o analisador de quadros não valida contagens e comprimentos controlados pelo atacante antes de alocar a memória. Três caminhos de alocação são afetados: a contagem de entradas de quadros SETTINGS, a contagem de cabeçalhos em.

Tecnologiahá 46 dias

CVE-2026-4853: O plug-in de backup, restauração e migração do JetBackup para WordPress é…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. O plug-in de backup, restauração e migração do JetBackup para WordPress é vulnerável ao Traversal do Caminho que leva à eliminação arbitrária do diretório em versões até e incluindo 3.1.19.8. Isto se deve à validação insuficiente de entrada no parâmetro FileName no manipulador de upload de arquivos. O plugin sanitiza o parâmetro nomedos arquivos.

Tecnologiahá 46 dias

CVE-2026-28263: Dell PowerProtect Data Domain com o Sistema Operativo de Domínio de Dados (DD…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Dell PowerProtect Data Domain com o Sistema Operativo de Domínio de Dados (DD OS) das versões de Release de Recursos 7.7.1.0 através 8.5, LTS 2025 versão de lançamento 8.3.1.0 através 8.3.1.20, LTS 2024 versões de lançamento 7.13.1.0 através 7.13.1.50, contenha uma vulnerabilidade de scripting cruzada. Um atacante privilegiado com acesso remoto pode.

Tecnologiahá 46 dias

CVE-2026-28212: Firebird é um sistema de gerenciamento de banco de dados relacional de código…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Firebird é um sistema de gerenciamento de banco de dados relacional de código aberto. Em versões anteriores ao 6.0.0, 5.0.4, 4.0.7 e 3.0.14, ao processar um pacote de rede op_ slice, o servidor passa uma estrutura não preparada contendo um ponteiro nulo para a função SDL_ info(), resultando em uma dereferência nula do ponteiro e um crash do servidor.

Tecnologiahá 46 dias

CVE-2026-33436: Stirling- PDF é um aplicativo web hospedado localmente que facilita várias…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Stirling- PDF é um aplicativo web hospedado localmente que facilita várias operações em arquivos PDF. Em versões anteriores ao 2.0.0, os endpoints de upload de arquivos renderam nomes de arquivos fornecidos pelo usuário diretamente para HTML usando métodos inseguros como o interiorHTML sem desinfectação. Um atacante pode criar um arquivo com um nome.

Tecnologiahá 46 dias

CVE-2026-5720: miniupnpd contém uma vulnerabilidade de fluxo de subfluxo inteiro na análise de…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. miniupnpd contém uma vulnerabilidade de fluxo de subfluxo inteiro na análise de cabeçalho SOAPAction que permite que atacantes remotos causem uma negação de serviço ou divulgação de informações enviando um cabeçalho SOAPAction mal- formado com uma única cotação. Os atacantes podem desencadear uma memória fora de limites lida explorando validação de.

Tecnologiahá 46 dias

CVE-2026-35465: SecureDrop Client é um aplicativo de área de trabalho para jornalistas…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. SecureDrop Client é um aplicativo de área de trabalho para jornalistas comunicarem com fontes e lidar com submissões na Estação de Trabalho SecureDrop. Em versões 0.17.4 e abaixo, um servidor SecureDrop comprometido pode alcançar a execução de código na máquina virtual do Cliente (sd- app) explorando validação de nome de arquivo inadequada na extração.

Tecnologiahá 46 dias

CVE-2026-6559: Uma fraqueza foi identificada no Wavlink WL-WN 579 A 3 220323

Este conteúdo foi publicado originalmente em 19 de abril de 2026. Uma fraqueza foi identificada no Wavlink WL-WN 579 A 3 220323. Isto afeta a função sub_ 401 F 80 do arquivo /cgi-bin/ login.cgi. Esta manipulação do argumento Hostname causa scripting cruzado do site. É possível a exploração remota do ataque. Recomenda- se a atualização do componente afetado. O fornecedor foi contatado cedo, respondeu de forma muito.

Tecnologiahá 46 dias

CVE-2026-6592: Uma vulnerabilidade foi encontrada no ComfyUI até 0.13.0

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi encontrada no ComfyUI até 0.13.0. Afetado por esta vulnerabilidade é a função getuserdata do arquivo app/user_manager.py do componente userdata Endpoint. Essa manipulação leva a cruzar o script do site. O ataque pode ser executado remotamente. A exploração foi divulgada ao público e pode ser usada. O fornecedor foi contatado.

Tecnologiahá 46 dias

CVE-2026-6610: Uma vulnerabilidade foi encontrada no liangliangy DjangoBlog até 2.1.0.0

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi encontrada no liangliangy DjangoBlog até 2.1.0.0. O elemento impactado é uma função desconhecida do arquivo djangoblog/ settings.py do componente Configuração Handler. Tal manipulação do argumento USER/PASSWORD leva a credenciais codificadas com hard. O ataque pode ser lançado remotamente. O ataque requer um alto nível de.

Tecnologiahá 46 dias

CVE-2026-6630: Uma vulnerabilidade foi encontrada no Tenda F 451 1.0.0.7 _cn_svn 7958

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi encontrada no Tenda F 451 1.0.0.7 _cn_svn 7958. Este problema afeta a função doGstDhcpSetSer do arquivo /goform/GstDhcpSetSer do componente httpd. Realizando uma manipulação dos dips do argumento resulta em sobrecarga de buffer. O ataque pode ser iniciado remotamente. A exploração foi tornada pública e pode ser usada.

Tecnologiahá 46 dias

CVE-2026-3219: o pip lida com arquivos tar e ZIP concatenados como arquivos ZIP…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. o pip lida com arquivos tar e ZIP concatenados como arquivos ZIP, independentemente do nome do arquivo ou se um arquivo é um arquivo tar e ZIP. Este comportamento pode resultar em comportamento de instalação confuso, como a instalação de arquivos "incorretos" de acordo com o nome do arquivo. Novo comportamento só prossegue com a instalação se o.

Tecnologiahá 46 dias

CVE-2026-39111: Vilância de injeção SQL no sistema de gestão de visitantes de Apartamentos…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Vilância de injeção SQL no sistema de gestão de visitantes de Apartamentos Sistema de gestão de visitantes de Apartamentos V 1.1 no parâmetro de e- mail da página de senha esquecida (forgot-password.php). Isto permite que um atacante não autêntico manipule consultas SQL e recupere dados de usuário sensíveis.

Tecnologiahá 46 dias

CVE-2026-29643: XiangShan (Processador RISC-V de alto desempenho de código aberto) commit edb 1…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. XiangShan (Processador RISC-V de alto desempenho de código aberto) commit edb 1 dfaf 7 d 290 ae 99724594507 dc 46 c 2 c 2125384 ( 2024 - 11 - 28 ) contém uma falha de manipulação de condições excecionais inadequadas no seu subsistema RSC (NewCSR). Em versões afetadas, certas sequências de operações de RSE visando endereços RSE inexistentes/custom.

Tecnologiahá 46 dias

CVE-2026-40928: WWBN AVideo é uma plataforma de vídeo de código aberto

Este conteúdo foi publicado originalmente em 21 de abril de 2026. WWBN AVideo é uma plataforma de vídeo de código aberto. Em versões 29.0 e anteriores, vários pontos de endpoints AVideo JSON sob `objetos/` aceitar pedidos de mudança de estado via `$_REQUEST`/ `$_GET` e persistir mudanças ligadas ao usuário de sessão do chamador, sem qualquer token anti- CSRF, check de origem ou check de referência. Uma página.

Tecnologiahá 46 dias

CVE-2026-39861: Claude Code é uma ferramenta de codificação agente

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Claude Code é uma ferramenta de codificação agente. Antes da versão 2.1.64, a caixa de areia do Claude Code não impediu que os processos em caixa de areia criam links simbólicos apontando para locais fora do espaço de trabalho. Quando o Claude Code escreveu posteriormente para um caminho dentro de um link simbólico, seu processo não sacado seguiu o.

Tecnologiahá 46 dias

CVE-2026-38835: Tenda W 30 E V 2.0 V 16.01.0.21 foi encontrado para conter uma vulnerabilidade…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Tenda W 30 E V 2.0 V 16.01.0.21 foi encontrado para conter uma vulnerabilidade de injeção de comando na função formSetUSBPartitionUmount através do parâmetro usbPartitionName. Esta vulnerabilidade permite aos atacantes executar comandos arbitrários através de um pedido criado.

Tecnologiahá 46 dias

CVE-2026-40602: A interface de linha de comandos do Home Assistant (hass-cli) é uma ferramenta…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. A interface de linha de comandos do Home Assistant (hass-cli) é uma ferramenta de linhas de comandos para o Home Assistant. Até 1.0.0 do home-assitant-cli um ambiente sem restrições foi usado para lidar com o Jninja 2 modelos em vez de um sandboxed. O input fornecido pelo usuário dentro do Jinja 2 os modelos foram renderizados localmente sem.

Tecnologiahá 46 dias

CVE-2026-40880: ZEBRA é um nó Zcash escrito inteiramente em Rust

Este conteúdo foi publicado originalmente em 21 de abril de 2026. ZEBRA é um nó Zcash escrito inteiramente em Rust. Antes da versão zebrada 4.3.1 e Zebra-consenso versão 5.0.2, um erro lógico no cache de verificação de transações do Zebra pode permitir que um mineiro malicioso induza uma divisão de consenso. Ao enviar cuidadosamente uma transação que é válida para altura H+ 1 mas inválido para H+ 2 e, em seguida.

Tecnologiahá 46 dias

CVE-2026-34306: Vulnerabilidade no Projeto FIN da empresa PeopleSoft Produto de custo do Oracle…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no Projeto FIN da empresa PeopleSoft Produto de custo do Oracle PeopleSoft (componente: Projetos). A versão suportada que é afetada é 9.2. A vulnerabilidade facilmente explorável permite que o atacante de baixo privilégio com acesso à rede via HTTP comprometa o custo do projeto FIN da PeopleSoft. Os ataques bem sucedidos desta.

Tecnologiahá 46 dias

CVE-2026-40905: LinkAce é um arquivo auto- hospedado para coletar links de sites

Este conteúdo foi publicado originalmente em 21 de abril de 2026. LinkAce é um arquivo auto- hospedado para coletar links de sites. Antes de 2.5.4, uma vulnerabilidade de envenenamento de reset de senha foi identificada no aplicativo devido à confiança inadequada dos cabeçalhos HTTP controlados pelo usuário. O aplicativo usa o cabeçalho X- Forwarded-Host ao gerar URLs de reset de senha. Ao manipular este cabeçalho.

Tecnologiahá 46 dias

CVE-2026-41304: WWBN AVideo é uma plataforma de vídeo de código aberto

Este conteúdo foi publicado originalmente em 22 de abril de 2026. WWBN AVideo é uma plataforma de vídeo de código aberto. Em versões 29.0 e abaixo, o endpoint `cloneServer.json.php` no plugin CloneSite constrói comandos de shell usando entrada controlada pelo usuário (parâmetro `url`) sem a desinfectação adequada. A entrada é diretamente concatenada em um comando `wget` executado via `exec()`, permitindo a injeção.

Tecnologiahá 46 dias

CVE-2026-6023: Em Progress® Telerik® UI para versões AJAX 2024.4.1114 através 2026.1.421…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Em Progress® Telerik® UI para versões AJAX 2024.4.1114 através 2026.1.421, o controle RadFilter é vulnerável à deserialização insegura ao restaurar o estado do filtro se o estado estiver exposto ao cliente. Se um atacante manipula este estado, é possível executar um código remoto do lado do servidor.

Tecnologiahá 46 dias

CVE-2026-4139: O plugin mCatFilter para WordPress é vulnerável a falsificação de solicitação de…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plugin mCatFilter para WordPress é vulnerável a falsificação de solicitação de sites cruzados em todas as versões até e incluindo 0.5.2. Isto se deve à ausência completa de verificação de nãoce e verificações de capacidade na função de computação_post(), que processa atualizações de configurações. A função de computação_post() é chamada no.

Tecnologiahá 46 dias

CVE-2026-6848: Uma falha foi encontrada no Red Hat Quay

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Uma falha foi encontrada no Red Hat Quay. Quando o Red Hat Quay solicitar re- verificação de senha para operações sensíveis, como geração de tokens ou criação de conta de robô, o prompt de re- autenticação pode ser evitado. Isto permite que um usuário com uma sessão cronometrada, ou um atacante com acesso a uma sessão de navegador autêntica, ocioso.

Tecnologiahá 46 dias

CVE-2026-31458: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mm/damon/sysfs…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mm/damon/sysfs: verifique contextos->nr antes de acessar contextos_arr[ 0 ] Vários caminhos de comando sysfs desreferência contexts_arr[ 0 ] sem verificar primeiro que kdamond->contexts->nr == 1. Um usuário pode definir o nr_contexts para 0 via sysfs enquanto o DAMON está em execução, causando.

Tecnologiahá 46 dias

CVE-2026-31487: No kernel Linux, a seguinte vulnerabilidade foi resolvida: spi: use a…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: spi: use a infraestrutura genérica driver_ override Quando um driver é sondado através de __driver_ attach(), o callback do ônibus é chamado sem o bloqueio do dispositivo, acedendo assim ao campo driver_ override sem um bloqueio, o que pode causar um UAF. Corrija isso usando a infraestrutura.

Tecnologiahá 46 dias

CVE-2026-31516: No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: evitar que o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: evitar que o trabalho de policy_hthresh.work corra com o desmonte de netns Um pedido XFRM_ MSG_ NEWSPDINFO pode fazer fila de fila para o item de trabalho por rede policy_hthresh.work na queue de trabalho do sistema. O callback em fila, xfrm_hash_rebuild(), recupera a rede de estruturas.

Tecnologiahá 46 dias

CVE-2026-5750: Uma vulnerabilidade de referência direta de objeto inseguro (IDOR) no Fullstep V…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Uma vulnerabilidade de referência direta de objeto inseguro (IDOR) no Fullstep V 5 processo de registro permite que usuários autenticados acessem dados pertencentes a outros usuários registrados através de vários recursos autenticados vulneráveis no aplicativo. Os endpoints vulneráveis resultam de: '/ api/ fornecedores/ v 1 /suppliers// false' para.

Tecnologiahá 46 dias

CVE-2026-35357: O utilitário de cp em uutils coreutils é vulnerável a uma condição de raça de…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O utilitário de cp em uutils coreutils é vulnerável a uma condição de raça de divulgação de informações. Os arquivos de destino são criados inicialmente com permissões derivadas de umask (por exemplo, 0644 ) antes de ser restrito ao seu modo final (por exemplo, 0600 ) mais tarde no processo. Um atacante local pode correr para abrir o arquivo durante.

Tecnologiahá 46 dias

CVE-2026-5816: GitLab remedia um problema no GitLab CE/EE que afeta todas as versões 18.10…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. GitLab remedia um problema no GitLab CE/EE que afeta todas as versões 18.10 antes 18.10.4 e 18.11 antes 18.11.1 que poderia ter permitido a um usuário não autenticado executar JavaScript arbitrário em sessão de navegador do usuário devido à validação inadequada do caminho sob determinadas condições.

Tecnologiahá 46 dias

CVE-2026-40517: radare 2 antes de 6.1.4 contém uma vulnerabilidade de injeção de comandos na…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. radare 2 antes de 6.1.4 contém uma vulnerabilidade de injeção de comandos na função print_ gvars() do analisador do PDB que permite que os atacantes executem comandos arbitrários criando um arquivo PDB malicioso com caracteres de linha nova em nomes de símbolos. Os atacantes podem injetar radar arbitrário 2 comandos através de interpolação de nome de.

Tecnologiahá 46 dias

CVE-2026-41196: Luanti (anteriormente Minetest) é uma plataforma de criação de jogos de código…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Luanti (anteriormente Minetest) é uma plataforma de criação de jogos de código aberto. Começando na versão 5.0.0 e antes da versão 5.15.2, um mod malicioso pode trivialmente escapar do ambiente de Lua em caixa de areia para executar código arbitrário e obter acesso completo ao sistema de arquivos no dispositivo do usuário. Isto se aplica ao mod, async.

Tecnologiahá 46 dias

CVE-2026-5464: O plug-in ExactMetrics – Google Analytics Dashboard for WordPress (Website Stats…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O plug-in ExactMetrics – Google Analytics Dashboard for WordPress (Website Stats Plugin) para WordPress é vulnerável a instalação e ativação arbitrária não autorizadas de plug-in em todas as versões até, inclusive, 9.1.2. Isto se deve à página de relatórios expondo o transitório 'onboarding_key' a qualquer usuário com a capacidade.

Tecnologiahá 46 dias

CVE-2026-41909: OpenClaw antes 2026.4.20 contém uma vulnerabilidade de autorização inadequada…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. OpenClaw antes 2026.4.20 contém uma vulnerabilidade de autorização inadequada na gestão de pareamento de dispositivos que permite que as sessões de scope limitado enumeram e atuem nas solicitações de pareamento. Os atacantes com acesso ao dispositivo pareado podem aprovar ou operar em pedidos de dispositivos pendentes não relacionados dentro do mesmo.

Tecnologiahá 46 dias

CVE-2026-41273: O fluxo é uma interface de usuário arrastar e soltar para construir um fluxo de…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O fluxo é uma interface de usuário arrastar e soltar para construir um fluxo de modelo de línguas de grande porte personalizado. Antes de 3.1.0, Flowise contém uma vulnerabilidade de bypass de autenticação que permite que um atacante não autêntico obtenha OAuth 2.0 tokens de acesso associados a um fluxo de chat público. Ao acessar um objetivo de.

Tecnologiahá 46 dias

CVE-2026-41339: OpenClaw antes 2026.4.2 expõe metadados configPath e stateDir no Gateway…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. OpenClaw antes 2026.4.2 expõe metadados configPath e stateDir no Gateway conectam instantâneos de sucesso a clientes não- autestificados. Clientes não-admin podem recuperar caminhos de sistema de arquivos específicos do host e detalhes de implantação, permitindo a digitalização do host e facilitando ataques em cadeia.

Tecnologiahá 46 dias

CVE-2026-29050: o melange permite aos usuários construir pacotes apk usando pipelines…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. o melange permite aos usuários construir pacotes apk usando pipelines declarativos. Começando na versão 0.32.0 e antes da versão 0.43.4, um atacante que pode influenciar um arquivo de configuração de melange — por exemplo através de um CI impulsionado por puxar- solicitação ou de cenários de build- como um serviço — poderá definir `pipeline[].uses`.

Tecnologiahá 46 dias

CVE-2026-41317: Pressione, um aplicativo personalizado Frappe que executa Frappe Cloud…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Pressione, um aplicativo personalizado Frappe que executa Frappe Cloud, gerencia infraestrutura, subscrição, mercado e software- como- um serviço (SaaS). `press.api.account.create_api_secret` é propenso a exploits como CSRF. Este endpoint escreve para o banco de dados e também é acessível através do método GET. O patch no commit 52 x 2 f 2 d 1 b 587.

Tecnologiahá 46 dias

CVE-2026-4313: AdaptiveGRC é vulnerável ao XSS armazenado através de campos de texto através…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. AdaptiveGRC é vulnerável ao XSS armazenado através de campos de texto através dos formulários. O atacante autenticado pode substituir o valor do campo de texto no pedido HTTP POST. A validação dos parâmetros incorrecta pelo servidor resulta em execução arbitrária do JavaScript no navegador da vítima. Críticamente, isso pode permitir ao atacante obter.

Tecnologiahá 46 dias

CVE-2026-31553: No kernel Linux, a seguinte vulnerabilidade foi resolvida: KVM: brace 64…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: KVM: brace 64: Corrija o endereço do descritor em __kvm_at_swap_desc() usando "(u) 64 __user *)hva + offset" para obter os endereços virtuais de S 1 /S 2 descritores parecem realmente errados, se o offset não for zero. O que queremos obter para trocar é hva + offset, não hva + offset* 8.;-).

Tecnologiahá 46 dias

CVE-2026-7055: Uma vulnerabilidade de segurança foi detectada no Tenda F 456 1.0.0.5

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no Tenda F 456 1.0.0.5. Esta questão afeta a função doVirtualSer do arquivo /goform/VirtualSer do componente httpd. A manipulação do argumento menufacturer/ Go leva ao sobrecarga de buffer. O ataque é possível ser realizado remotamente. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 46 dias

CVE-2026-31581: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ALSA: 6 fogo…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ALSA: 6 fogo: corrigir o uso-após-livre na desconexão No usb 6 fire_chip_abort(), a estrutura do chip é alocada como dados privados do cartão (via snd_card_novo com tamanhoof(structur sfire_chip)). Quando snd_card_free_when_cloed() é chamado e nenhuma manipulação de arquivos está aberta, o.

Tecnologiahá 46 dias

CVE-2026-31612: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ksmbd: validar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ksmbd: validar EaNameLongth in smb 2 _get_ea() smb 2 _get_ea() lê ea_req->EaNameLongueza do pedido do cliente e passa diretamente para strncmp() como comprimento de comparação sem verificar que o comprimento do nome realmente é o tamanho do buffer de entrada recebido. Conserte isso verificando.

Tecnologiahá 46 dias

CVE-2026-31641: No kernel Linux, a seguinte vulnerabilidade foi resolvida: rxrpc: Corrigir…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: rxrpc: Corrigir carregamento do token RxGK para verificar os limites rxrpc_preparse_xdr_yfs_rxgk() lê o comprimento da chave e do ticket bruto do token XDR como u 32 valores e passa cada um através do road_up(x), 4 ) antes de usar o valor arredondado para validação e alocação. Quando o.

Tecnologiahá 46 dias

CVE-2026-31670: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: rfkill: evitar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: rfkill: evitar que números ilimitados de eventos de rfkill sejam criados O espaço de usuário pode criar um número ilimitado de eventos de rfkill se o sistema estiver tão configurado, enquanto não os consumir a partir do descritor de arquivo rfkill, causando uma situação potencial fora de.

Tecnologiahá 46 dias

CVE-2026-42042: Axios é um cliente HTTP baseado em promessas para o navegador e Node.js

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Axios é um cliente HTTP baseado em promessas para o navegador e Node.js. Antes de 1.15.1 e 0.31.1, a lógica de proteção de tokens XSRF da biblioteca Axios usa semânticas trudy/falsy JavaScript em vez de uma comparação booleana rigorosa para a propriedade config com XSRFToken. Quando esta propriedade for definida para qualquer valor não booleano.

Tecnologiahá 46 dias

CVE-2026-41503: BACnet Stack é uma biblioteca de protocolos de código aberto BACnet para…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. BACnet Stack é uma biblioteca de protocolos de código aberto BACnet para sistemas incorporados. Antes de 1.4.3, uma vulnerabilidade de leitura fora de limites no decodificador de propriedades ReadPropertyMúltiplo serviço do bacnet- stack permite que atacantes remotos não autênticos leiam limites de buffer alocados passados, enviando um pedido RPM com.

Tecnologiahá 46 dias

CVE-2026-6982: Uma vulnerabilidade foi determinada na estrela 7 o ShowDoc até 2.10.10 / 3.6.2 /…

Este conteúdo foi publicado originalmente em 25 de abril de 2026. Uma vulnerabilidade foi determinada na estrela 7 o ShowDoc até 2.10.10 / 3.6.2 / 3.8.0. Afeta por esta vulnerabilidade é uma funcionalidade desconhecida do servidor de arquivos/Aplicação/Api/Controller/PageController.class.PHP do componente API Page Sort Endpoint. Executar uma manipulação das páginas de argumentos pode levar a injeção de sql. O ataque.

Tecnologiahá 46 dias

CVE-2026-7018: Uma vulnerabilidade foi determinada em Datavane Datavines até 13607645 e 14 a…

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma vulnerabilidade foi determinada em Datavane Datavines até 13607645 e 14 a 4982468 cfdbcf 75 c 85 cde 63 bae 71. O elemento afetado é uma função desconhecida do arquivo datavines-core/src/main/java/io/datavines/core/utils/TokenManager.java do componente JWT Token Handler. Executar uma manipulação do token de argumentoSecret pode levar ao uso da.

Tecnologiahá 46 dias

CVE-2026-7079: Uma fraqueza foi identificada no Tenda F 456 1.0.0.5

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma fraqueza foi identificada no Tenda F 456 1.0.0.5. Isto afeta a função doAdvSetWan do arquivo /goform/AdvSetWan do componente httpd. Esta manipulação do argumento wanmode causa sobrecarga de buffer. O ataque pode ser iniciado remotamente. A exploração foi disponibilizada ao público e pode ser usada para ataques.

Tecnologiahá 46 dias

CVE-2026-5943: As anomalias estruturais do documento causaram inconsistências entre as relações…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. As anomalias estruturais do documento causaram inconsistências entre as relações de elementos da página e os estados internos do índice. Quando scripts ativaram modificações de documentos, a validade de referência de objeto não foi mantida corretamente, levando a um crash ao acessar um ponteiro inválido durante as consultas de informações da página.

Tecnologiahá 46 dias

CVE-2026-41464: Versão do ProjetoQtor 7.0 através 12.4.3 conter uma vulnerabilidade de…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Versão do ProjetoQtor 7.0 através 12.4.3 conter uma vulnerabilidade de autorização faltando no objetivo objectDetail.php que permite que usuários autenticados com privilégios de nível convidado recuperem dados sensíveis pertencentes a outros usuários, incluindo hashes de senha e chaves API. Os atacantes podem contornar os controles de acesso acedendo.

Tecnologiahá 46 dias

CVE-2026-7202: Uma vulnerabilidade foi encontrada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi encontrada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521. Isto afeta o conjunto de funçõesWiFiWpsStart do arquivo /cgi-bin/cstecgi.cgi do componente CGI Handler. A manipulação do argumento wscDisabled leva à injeção do comando os. O ataque pode ser iniciado remotamente. A exploração foi divulgada ao público e pode ser usada.

Tecnologiahá 46 dias

CVE-2026-7228: Uma falha foi encontrada no Sistema de Comércio Eletrónico FonteCodester Pizzafy…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma falha foi encontrada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. O elemento afetado é a função get_cart_count do arquivo /admin/ajax.php?action=get_cart_count. Esta manipulação do ID do argumento causa injeção de sql. O ataque é possível ser realizado remotamente. A exploração foi publicada e pode ser usada.

Tecnologiahá 46 dias

CVE-2026-7283: Uma falha de segurança foi descoberta no Sistema de Vendas e Inventário de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma falha de segurança foi descoberta no Sistema de Vendas e Inventário de Farmácias SourceCodester 1.0. Isto impacta a função save_ expirado do arquivo /ajax.php?action=save_ expirado. A manipulação do ID do argumento resulta em injeção de sql. É possível iniciar o ataque remotamente. A exploração foi lançada ao público e pode ser usada para ataques.

Tecnologiahá 46 dias

CVE-2026-41385: OpenClaw antes 2026.3.31 armazena Nostr privateKey como texto simples na…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 armazena Nostr privateKey como texto simples na configuração, permitindo exposição através de chamadas do método config.get que bypass mecanismos de redação. Os atacantes podem recuperar dados de configuração não redactados para obter as chaves de assinatura de texto simples usadas para as operações do protocolo Nostr.

Tecnologiahá 46 dias

CVE-2026-42420: OpenClaw antes 2026.4.8 contém validação de entrada inadequada na base 64…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.4.8 contém validação de entrada inadequada na base 64 decodificar caminhos que aloquem memória antes de impor limites de tamanho decodificado. Os atacantes podem explorar vários caminhos de código para causar exaustão ou denegação de serviço da memória através de base criada 64 - entrada codificada.

Tecnologiahá 46 dias

CVE-2026-7306: Uma vulnerabilidade de segurança foi detectada no trabalho Xuxueli xxl até 3.3.2

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no trabalho Xuxueli xxl até 3.3.2. O elemento impactado é uma função desconhecida do arquivo xxl- job- admin/src/main/java/com/xxl/ job/ scheduler/ openapi/ OpenApiController.java do componente OpenAPI Endpoint. Tal manipulação do argumento default_token leva ao uso de chave criptográfica codificada com.

Tecnologiahá 46 dias

CVE-2026-5140: Neutralização incorrecta das seqüências CRLF (injeção CRLF) da vulnerabilidade…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Neutralização incorrecta das seqüências CRLF (injeção CRLF) da vulnerabilidade no Instituto de Pesquisa de Tecnologias de Softwares do TUBITAK BILGEM A atualização Pardus permite o Bypass de autenticação. Esta questão afeta a atualização do Pardus: a partir de 0.6.3 antes 0.6.4.

Tecnologiahá 46 dias

CVE-2026-6914: Computação do MD 5 a soma de verificações de um objeto BSON mal- formado sob…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Computação do MD 5 a soma de verificações de um objeto BSON mal- formado sob condições específicas pode causar perda de disponibilidade no servidor MongoDB. Esta questão afeta todos os servidores MongoDB v 8.2 versões, todos os servidores MongoDB v 8.1 versões, Servidor MongoDB v 8.0 versões anteriores 8.0.21, Servidor MongoDB v 7.0 versões anteriores.

Tecnologiahá 46 dias

CVE-2026-7404: Uma fraqueza foi identificada no servidor mcpo-simple do getsimpletool até 0.2.0

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Uma fraqueza foi identificada no servidor mcpo-simple do getsimpletool até 0.2.0. Afetada é a função delete_shared_prompt do arquivo src/mpo_simple_server/services/prompt_manager/base_manager.py. Esta manipulação do detalhe do argumento causa um caminho relativo transversal. É possível iniciar o ataque remotamente. A exploração foi disponibilizada ao.

Tecnologiahá 46 dias

CVE-2026-35051: Traefik é um proxy reverso HTTP e balanceador de carga

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Traefik é um proxy reverso HTTP e balanceador de carga. Antes das versões 2.11.43, 3.6.14, e 3.7.0 -Cr. 2, há uma vulnerabilidade de bypass de autenticação no interware ForwardAuth do Traefik quando confieForwardHeader=false está configurado e o Traefik é implementado por trás de um proxy a montante confiável. Este problema foi corrigido nas versões.

Tecnologiahá 46 dias

CVE-2026-7505: Uma falha foi encontrada no próximo nível do construtor GoClaw e GoClaw Lite até…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Uma falha foi encontrada no próximo nível do construtor GoClaw e GoClaw Lite até 3.8.5. Isto afeta uma função desconhecida do controlador do RPC do componente. Esta manipulação causa autorização inadequada. O ataque pode ser iniciado remotamente. A exploração foi publicada e pode ser usada. Atualizar para a versão 3.9.0 Atenua este problema. Nome do.

Tecnologiahá 46 dias

CVE-2026-42403: O Apache Neethi não detecta corretamente referências circulares nas definições…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. O Apache Neethi não detecta corretamente referências circulares nas definições de políticas. Quando um documento WS-Policy contém referências de política circular (onde a Política A refere a Política B que refere a Política A), o processo de normalização da política pode inserir um loop infinito ou causar uma recursão excessiva, levando a um sobrecarga.

Tecnologiahá 46 dias

CVE-2026-31713: No kernel Linux, a seguinte vulnerabilidade foi resolvida: fuse: abortar no…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: fuse: abortar no sinal fatal durante o init de sincronização Quando o init de sincronização é usado e o servidor sai por algum motivo (erro, falha) enquanto processa FUSE_ INIT, a criação do sistema de arquivos será pendurada. A razão é que enquanto todos os outros threads saírem, o thread de.

Tecnologiahá 46 dias

CVE-2026-31740: No kernel Linux, a seguinte vulnerabilidade foi resolvida: contador: rz-mtu 3…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: contador: rz-mtu 3 - cnt: não use o struct rz_mtu 3 _membro de desenvolvimento do canal O contador pode usar canais HW 1 e 2, enquanto o driver PWM pode usar canais HW 0, 1, 2, 3, 4, 6, 7. O membro do dev é atribuído tanto pelo contador como pelo PWM para canais 1 e 2, para a própria instância.

Tecnologiahá 46 dias

CVE-2026-31769: No kernel Linux, a seguinte vulnerabilidade foi resolvida: gpib: corrigir o…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: gpib: corrigir o uso-após- livre nos manipuladores IO ioctl O IBRD, IBWRT, IBCMD e IBWAIT manipuladores ioctl usam um indicador gpib_descriptor após a placa->big_ gpib_mutex foi lançado. Um ioctl IBCLOSEDEV concomitante pode libertar o descritor através de close_dev_ioctl() durante esta janela.

Tecnologiahá 46 dias

CVE-2026-43012: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net/mlx 5: Corrigir…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net/mlx 5: Corrigir o modo switchdev em caso de falha Se, por alguma razão interna, o modo switchdev falhar, nós voltamos para o modo legado, antes deste patch, o rollback desregistrará o netdev de uplink e o deixará desregistrado causando o erro do kernel abaixo. Para corrigir isso, precisamos.

Tecnologiahá 46 dias

CVE-2026-43041: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: qrtr…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: qrtr: substituir qrtr_tx_flow radix_tree com xarray para corrigir vazamento de memória __radix_tree_create() aloca e liga nós intermédios na árvore um por um. Se uma alocação subsequente falhar, os nós já ligados permanecem na árvore sem a entrada correspondente de folhas. Estes nós.

Tecnologiahá 46 dias

CVE-2026-37505: Injeção SQL via cláusula ORDER BY em V 2 Tabulação por meio de 1.7.4

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Injeção SQL via cláusula ORDER BY em V 2 Tabulação por meio de 1.7.4. No app/Http/Controllers/Admin/UserController.php, o parâmetro de ordenação da entrada do usuário é passado diretamente para o usuário::orderBy($sort, $sortType) sem validação. Um administrador autenticado pode ordenar usuários por qualquer coluna de banco de dados, incluindo senha.

Tecnologiahá 46 dias

CVE-2026-7587: Uma vulnerabilidade foi encontrada no Abrir 5 GS até 2.7.7

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade foi encontrada no Abrir 5 GS até 2.7.7. Esta vulnerabilidade afeta a função amf_nsmf_pdusession_handle_update_sm_contexto do arquivo /src/amf/nsmf-handler.c do componente AMF. A manipulação leva à negação de serviço. É possível iniciar o ataque remotamente. A exploração foi divulgada ao público e pode ser usada. O projeto foi.

Tecnologiahá 46 dias

CVE-2026-4658: O plug-in de blocos essenciais – Construtor de página Bloques Gutenberg…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. O plug-in de blocos essenciais – Construtor de página Bloques Gutenberg, padrões e modelos para WordPress é vulnerável ao script de sites cruzados armazenados através do nome, nome de classe e atributos blockId no bloco Adicionar ao Carrinho (blocos essenciais/add- to- cart) em todas as versões até, inclusive, 6.0.4. Isto se deve à falta de saída na.

Tecnologiahá 46 dias

CVE-2026-5324: O plug-in Brizy – Page Builder para WordPress é vulnerável ao Scripting de Sites…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. O plug-in Brizy – Page Builder para WordPress é vulnerável ao Scripting de Sites Cruzados Não Autenticados em todas as versões até, e incluindo, 2.8.11 Isto se deve a uma combinação de verificação de nãoce faltando para submissões de formulários não autenticados, manejo insuficiente dos campos FileUpload quando nenhum arquivo é carregado, e a reversão.

Tecnologiahá 46 dias

CVE-2026-7644: Uma vulnerabilidade foi encontrada no ChatGPTNextWeb NextChat até 2.16.1

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma vulnerabilidade foi encontrada no ChatGPTNextWeb NextChat até 2.16.1. Afetado é a função addMcpServer do arquivo app/mcp/actions.ts. A manipulação leva a autorização inadequada. É possível a exploração remota do ataque. A exploração foi divulgada ao público e pode ser usada. O projeto foi informado do problema no início através de um relatório de.

Tecnologiahá 46 dias

CVE-2026-7691: Uma vulnerabilidade de segurança foi detectada no Wavlink WL-WN 570 HA 1 R 70 HA…

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no Wavlink WL-WN 570 HA 1 R 70 HA 1 V 1410 _ 221110. Impactada é a função set_sys_cmd do arquivo /cgi-bin/adm.cgi. Tal manipulação do comando argumento leva à injeção de comandos. É possível iniciar o ataque remotamente. A exploração foi divulgada publicamente e pode ser usada. Mais uma vez, os fornecedores.

Tecnologiahá 46 dias

CVE-2026-7161: Existe uma vulnerabilidade de criptografia insuficiente na funcionalidade de…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Existe uma vulnerabilidade de criptografia insuficiente na funcionalidade de autenticação do dispositivo do Utilitário do dispositivo GeoVision GV-IP 9.0.5. Ouvir pacotes de transmissão pode levar a vazamento de credenciais. Um atacante pode ouvir mensagens de transmissão para desencadear esta vulnerabilidade. Ao interagir com vários dispositivos.

Tecnologiahá 46 dias

CVE-2026-29199: phpBB antes 3.3.16 é vulnerável à injeção de cabeçalho de hospedeiro que pode…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. phpBB antes 3.3.16 é vulnerável à injeção de cabeçalho de hospedeiro que pode levar a envenenamento de ligação de descanso de senha. Quando force_server_vars está desativado, o nome do servidor pode ser extraído do cabeçalho do hospedeiro HTTP que é usado para gerar o URL do link de reset de senha. Um atacante que pode manipular o cabeçalho do Host (por.

Tecnologiahá 46 dias

CVE-2026-42796: Arelle antes 2.39.10 contém uma vulnerabilidade de execução de código remoto…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Arelle antes 2.39.10 contém uma vulnerabilidade de execução de código remoto não autenticada no endpoint /rest/ configure REST que aceita um parâmetro de consulta de plug- ins e o encaminha para o gestor de plug- ins sem autenticação ou autorização. Os atacantes podem fornecer uma URL a um arquivo malicioso do Python através do parâmetro plug- ins.

Tecnologiahá 46 dias

CVE-2026-42221: Nginx UI é uma interface de usuário da web para o servidor da web Nginx

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Nginx UI é uma interface de usuário da web para o servidor da web Nginx. A partir da versão 2.0.0 para a versão anterior 2.3.8, um atacante de rede não autenticado pode reclamar a conta de administrador inicial em uma instância nginx-ui fresca durante a primeira execução da janela de configuração. O objetivo público / api/ instalar é alcançável sem.

Tecnologiahá 46 dias

CVE-2026-6704: O plugin Configurações do Blog para WordPress é vulnerável ao Script de Sito…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plugin Configurações do Blog para WordPress é vulnerável ao Script de Sito Cruzado Refletido através do parâmetro 'page' em todas as versões até, incluindo, 1.0. Isto se deve à falta de sanidade de entrada e fuga de saída. Isto torna possível que os atacantes não autenticados injetem scripts arbitrários na web em páginas que executam se eles.

Tecnologiahá 46 dias

CVE-2026-42434: Versão OpenClaw 2026.4.5 antes 2026.4.10 conter uma vulnerabilidade de escape…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Versão OpenClaw 2026.4.5 antes 2026.4.10 conter uma vulnerabilidade de escape de sandbox permitindo que agentes de sandbox sobrepujem o encaminhamento executado especificando host= node. Os atacantes podem passar por limites de arenbox e encaminhar a execução para nós remotos em vez de caminhos de arenbox pretendidos.

Tecnologiahá 46 dias

CVE-2026-27694: Traccar é um sistema de rastreamento GPS de código aberto

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Traccar é um sistema de rastreamento GPS de código aberto. Em versões org.traccar:traccar começando em 6.11.1 antes 6.13.0, os modelos de notificação de e- mail inserem dispositivos controlados pelo usuário, geofença e nomes de drivers na saída de e- mail HTML sem fuga adequada. Um atacante com privilégios baixos pode armazenar HTML criado nestes.

Tecnologiahá 46 dias

CVE-2026-43069: No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: hci_ll…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: hci_ll: Corrigir vazamento de firmware no caminho de erro Relatórios de erro: drivers/bluetooth/hci_ll.c: 587 download_firmware() advert: 'fw' from request_firmware() não lançado nas linhas: 544. No download_firmware(), se o request_firmware() tiver sucesso, mas o conteúdo do firmware.

Tecnologiahá 46 dias

CVE-2026-42997: Um problema foi descoberto no idrac em OpenStack Irônico antes 35.0.1

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Um problema foi descoberto no idrac em OpenStack Irônico antes 35.0.1. Durante a importação, um usuário que invoca moldes pode solicitar autorização para ser enviado para um objetivo remoto. O credencial enviado é um token Keystone limitado no tempo (que fornece acesso a todos os serviços OpenStack Ironic é autorizado para); ou credenciais básicas.

Tecnologiahá 46 dias

CVE-2026-35527: O Incus é um container de código aberto e gerenciador de máquina virtual

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O Incus é um container de código aberto e gerenciador de máquina virtual. Em versões anteriores ao 7.0.0, o fluxo de importação de imagens emite um pedido HEAD de saída para um URL fornecido pelo usuário antes de validar o pedido contra restrições de projeto, como restrições.images. servers. A função imgPostURLInfo constrói e envia um pedido HEAD.

Tecnologiahá 46 dias

CVE-2026-40010: A falta de invocação do Servlet http web request method changeSessionId após a…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. A falta de invocação do Servlet http web request method changeSessionId após a ligação da sessão pode ser explorada para um ataque de fixação da sessão no Wicket do Apache. Esta questão afeta o Apache Wicket: from 8.0.0 através 8.17.0, 9.0.0, a partir de 10.0.0 através 10.8.0. Os usuários são recomendados para atualizar para a versão 10.9.0, que corrige.

Tecnologiahá 46 dias

CVE-2026-43101: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ipv 6: ioam…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ipv 6: ioam: corrigir desreferências NULL potenciais em __ioam 6 _fill_trace_data() Precisamos verificar __in 6 _dev_get() para o possível valor NULL, como sugerido pelo Yiming Qian. Também adicione skb_dst_dev_rcu() em vez de skb_dst_dev(), e dois READE_ONCE() faltando. Note que o @dev não pode.

Tecnologiahá 46 dias

CVE-2026-43127: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ntfs 3: corrigir a…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ntfs 3: corrigir a dependência de bloqueio circular no run_unpack_ex Syzbot relatou uma dependência de bloqueio circular entre wnd->rw_lock (sbi->used.bitmap) e ni->file.run_lock. O cenário do impasse: 1. ntfs_extend_mft() toma ni->file.run_lock em seguida wnd->rw_lock. 2. run_unpack_ex() toma.

Tecnologiahá 46 dias

CVE-2026-43156: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: usb: pegasus…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: usb: pegasus: active o endpoint básico verificando pegasus_probe() preenche os URBs com tubos de endpoint hardcoded sem verificar os descritores de endpoint: - usb_rcvbulkpipe(dev, 1 ) para dados RX - usb_sndbulkpipe(dev, 2 ) para dados TX - usb_rcvintpipe(dev, 3 ) para interrupções de.

Tecnologiahá 46 dias

CVE-2026-43186: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ipv 6: ioam…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ipv 6: ioam: corrigir o transbordo de buffers em montão em __ioam 6 _fill_trace_data() No caminho de recepção, __ioam 6 _fill_trace_data() usa trace->nodelen para decidir quantos dados escrever para cada nó. Confia neste campo como está a partir do pacote entrante, sem verificação de.

Tecnologiahá 46 dias

CVE-2026-43215: No kernel Linux, a seguinte vulnerabilidade foi resolvida: cifs: Conserte o uso…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: cifs: Conserte o uso de bloqueio para campos tcon Nós usamos o cifs_tcp_ses_lock para proteger muitos objetos que não são apenas as listas de servidor, ses ou tcon. Mais tarde, introduzimos srv_lock, ses_lock e tc_lock para proteger os campos dentro das estruturas correspondentes. Isto foi feito.

Tecnologiahá 46 dias

CVE-2026-43244: No kernel Linux, a seguinte vulnerabilidade foi resolvida: kcm: corrigir skb de…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: kcm: corrigir skb de zero-frag em frag_list no erro parcial de sendmsg Syzkaller relatou um aviso no kcm_write_msgs() ao processar uma mensagem com um skb de zero-fragment no frag_list. Quando o kcm_sendmsg() preenche fragmentos MAX_SKB_ FRAGS no skb atual, ele aloca um novo skb (tskb) e o liga.

Tecnologiahá 46 dias

CVE-2026-43273: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ceph: forneça…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ceph: forneça contexto instantâneo em ceph_zero_partial_objeto() A função ceph_zero_partial_objeto estava faltando contexto instantâneo adequado para suas operações de gravação OSD, o que poderia levar a inconsistências de dados em instantâneos. Reprodutor:../src/vstart.sh --new -x --localhost.

Tecnologiahá 46 dias

CVE-2026-20172: Uma vulnerabilidade na funcionalidade de Agente de Lite do Cisco Enterprise…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Uma vulnerabilidade na funcionalidade de Agente de Lite do Cisco Enterprise Chat e Email (ECE) poderá permitir que um atacante remoto autentificado conduza ataques baseados no navegador. Para explorar esta vulnerabilidade, o atacante deve ter credenciais válidas para uma conta de usuário com pelo menos o papel de Agente. Esta vulnerabilidade se deve à.

Tecnologiahá 46 dias

CVE-2026-44114: OpenClaw antes 2026.4.20 falha em reservar corretamente o espaço de nomes de…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. OpenClaw antes 2026.4.20 falha em reservar corretamente o espaço de nomes de ambiente de controle de tempo de execução de OPENCLAW_ em arquivos dotenv do espaço de trabalho, permitindo que os atacantes sobreponham variáveis de tempo de execução críticas. Espaços de trabalho maliciosos podem definir variáveis como OPENCLAW_GIT_DIR para manipular o.

Tecnologiahá 46 dias

CVE-2026-41587: CI 4 MS é um ignitor de código 4 - baseado em esqueleto CMS que oferece uma…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. CI 4 MS é um ignitor de código 4 - baseado em esqueleto CMS que oferece uma arquitetura modular pronta para produção com autorização do RBAC e suporte ao tema. A partir da versão 0.26.0.0 para a versão anterior 0.31.7.0, um recurso de upload de tema permite que qualquer usuário de backend autentificado com permissão de upload de tema para alcançar a.

Tecnologiahá 46 dias

CVE-2026-41413: Istio é uma plataforma aberta para conectar, gerenciar e proteger microserviços

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Istio é uma plataforma aberta para conectar, gerenciar e proteger microserviços. Antes das versões 1.28.6 e 1.29.2, quando um recurso de Autentificação de Request é criado com um jwksUri apontando para um serviço interno, istiod faz um pedido HTTP GET não autêntico para esse URL sem filtrar fora localhost ou link local ips. Isto pode resultar em dados.

Tecnologiahá 46 dias

CVE-2026-44264: Weblate é uma ferramenta de localização baseada na web

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Weblate é uma ferramenta de localização baseada na web. Antes da versão 5.17.1, o renderizador Markdown usado nos comentários do usuário e em outros conteúdos fornecidos pelo usuário não desinfectou corretamente alguns atributos. Este problema foi corrigido na versão 5.17.1.

Tecnologiahá 46 dias

CVE-2026-8086: Uma vulnerabilidade foi identificada no OSGeo gdal até 3.13.0 dev- 4

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Uma vulnerabilidade foi identificada no OSGeo gdal até 3.13.0 dev- 4. Esta questão afeta a função SWnentries do arquivo frmts/hdf 4 /hdf-eos/ SWapi.c. Tal manipulação do argumento DimensionName leva a um sobrecarga de buffer baseado em pilha. O ataque deve ser realizado localmente. A exploração está disponível para o público e pode ser usada. Atualizar.

Tecnologiahá 46 dias

CVE-2026-8124: Uma vulnerabilidade de segurança foi detectada no GPAC até 26.02.0

Este conteúdo foi publicado originalmente em 8 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no GPAC até 26.02.0. Isto afeta a função sidx_box_read do arquivo src/isomedia/box_code_base.c. A manipulação leva à alocação de recursos. O ataque deve ser realizado localmente. A exploração foi divulgada publicamente e pode ser usada. O identificador do patch é 442 e 2299530138 d 8 f 874 fd 885 c 565 ba.

Tecnologiahá 46 dias

CVE-2026-44298: O Kimai é um aplicativo de rastreamento de tempo de código aberto

Este conteúdo foi publicado originalmente em 8 de maio de 2026. O Kimai é um aplicativo de rastreamento de tempo de código aberto. A partir da versão 2.32.0 para a versão anterior 2.56.0, os usuários com o papel System-Admin (ROLE_SYSTE_ADMIN) e a permissão upload_invoice_ template podem enviar modelos de fatura em PDF, que podem chamar de Opção('associated_files',...) no renderizador de raia de areia. Isto é.

Tecnologiahá 46 dias

CVE-2026-43298: No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/ amdgpu: Saltar…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/ amdgpu: Saltar a versão vcn veneno irq no VF VF não habilita o vCN veneno irq no VCNv 2.5. Saltar a liberação e evitar o rastreamento de chamadas durante a desinicialização. [ 71.913601 ] [drm] limpar o vf 2 pf trabalho item [ 71.915088 ] -------------[ cortar aqui ]----------- [ 71.915092.

Tecnologiahá 46 dias

CVE-2026-43327: No kernel Linux, a seguinte vulnerabilidade foi resolvida: USB: keynow- hcd…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: USB: keynow- hcd: Corregir o erro de bloqueio/sincronização O teste Syzbot foi capaz de provocar uma exceção de endereço e de falhar na rotina usb_gadget_udc_ reset() em drivers/usb/gadgets/udc/core.c, resultando do fato de a rotina ter sido chamada com um segundo argumento ("driver") do NULL. O.